Real World CTF | The back of One Line PHP Chall
原文地址:https://hackmd.io/s/Hk-2nUb3Q Real World CTF Writeup 值得一看。 可以順便看下HITCON 2018 Orange 出的題目 One Line PHP Challenge 文章圖...
原文地址:https://hackmd.io/s/Hk-2nUb3Q Real World CTF Writeup 值得一看。 可以順便看下HITCON 2018 Orange 出的題目 One Line PHP Challenge 文章圖...
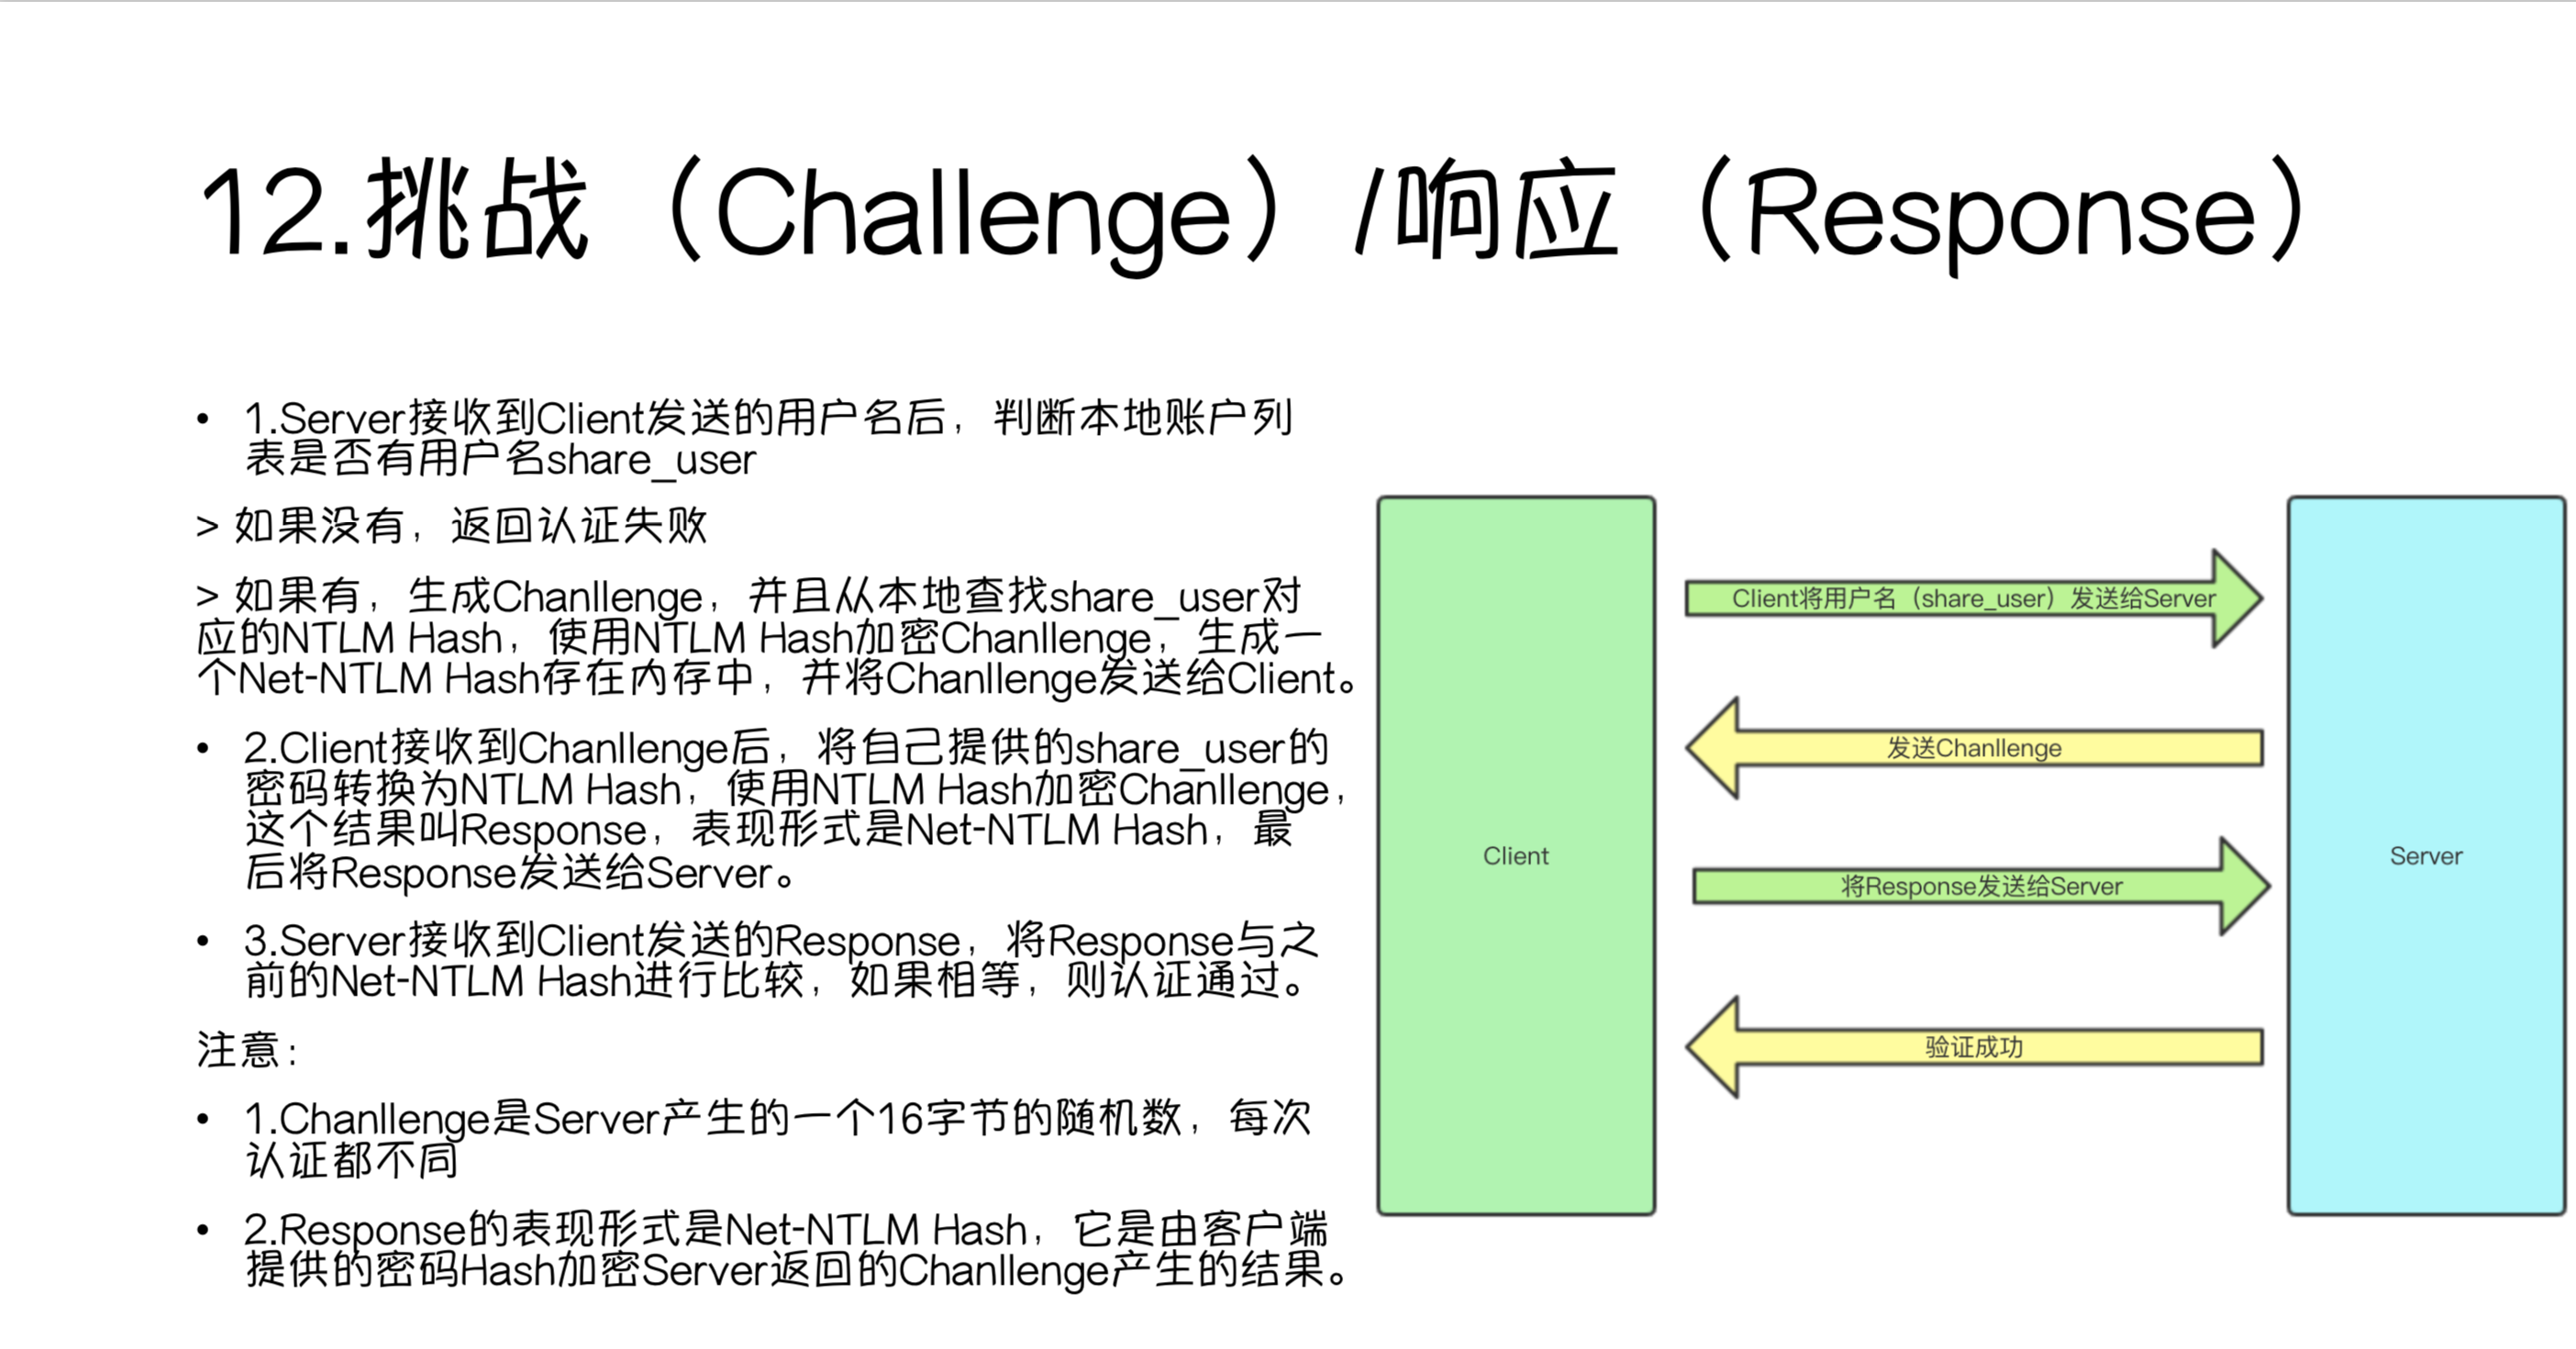
原文地址:https://payloads.online/archivers/2018-11-30/1 本次議題圍繞著Windows認證分別講解了: Pass The Hash Silver Tickets、Golden Tickets、 ...
簡報地址:https://2018.zeronights.ru/en/materials/ “Hacking is art, a hacker is an artist!”11月20-21日,Zeronights2018國際網路安全峰會在俄...
簡報地址:https://conference.hitb.org/hitbsecconf2018dxb/materials/ 11月25日-28日,第15屆HITB SecConf安全大會在“海與沙漠並存、壕與浪漫同在”的著名城市迪拜召開。...
原文出處:https://github.com/ngalongc/bug-bounty-reference 你哭著對我說,你學到的技術都用不上。 一篇整理不錯的Bug Bounty 漏洞列表,都是真實案例。然後大企業(Google、Face...
原文出處:https://www.secpulse.com/archives/82578.html 本文將從struts2漏洞出發,研究struts2安全機制從無到有的過程,研究漏洞發生的原因以及修復的方式。 為了不讓本文過於冗長,本文將適...
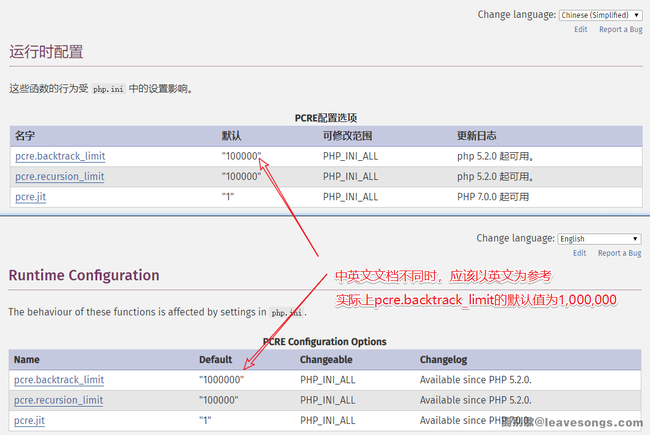
原文出處:https://www.leavesongs.com/PENETRATION/use-pcre-backtrack-limit-to-bypass-restrict.html PHP利用PCRE回溯次數繞過某些安全限制 <?...
Ruilin WriteUp http://rui0.cn/archives/1015 l3m0n WriteUp https://www.cnblogs.com/iamstudy/articles/code_breaking_writeu...

原文出處:https://code-breaking.com/ 一個完全開放的代碼審計挑戰賽! 所有的題目都直接提供原始碼或可以獲取原始碼,大部分解題思路均來自於【代碼審計知識星球】平時討論的內容。你可以通過審計與挖掘原始碼中的安全漏洞,在...
原文出處:https://paper.seebug.org/748/ 11月8日-9日,韓國2018 POC(Power of Community)安全大會在首爾揭開帷幕,匯聚各國頂級黑客高手,共同探討安全界的熱門議題。POC是韓國最大的安...
 波波