安全研究者的自我修養(續)
原文地址:https://mp.weixin.qq.com/s/o7IMaLMuPYuXgr5hatK5Mw 接上篇繼續聊安全研究者的自我修養,上篇重點講技術修煉,本篇聊聊行業現象、談談沉澱、情懷等等 前言引用來源:https://mp.w...
原文地址:https://mp.weixin.qq.com/s/o7IMaLMuPYuXgr5hatK5Mw 接上篇繼續聊安全研究者的自我修養,上篇重點講技術修煉,本篇聊聊行業現象、談談沉澱、情懷等等 前言引用來源:https://mp.w...
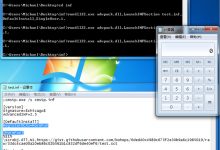
原文地址:https://www.freebuf.com/column/164986.html 通過對MSDN上一些處理不同COM指令碼的調查和測試,結合網上的分享,我發現了一些有意思的東西,這些發現可能是遠端呼叫執行指令碼新方法。 其中最...

原文地址:http://blogs.360.cn/post/staticAnalysis_of_smartContract.html 概述 目前,以太坊智慧合約的安全事件頻發,從The DAO事件到最近的Fomo3D獎池被盜,每次安全問題的...
原文地址:https://mp.weixin.qq.com/s?__biz=MzU0MzgzNTU0Mw==&mid=2247483908&idx=1&sn=9c99e59f416236ae3ace958252163...
原文地址:https://mp.weixin.qq.com/s/WrSZpqgq6gvZwEIqghqggg 在上篇文章《推荐今年C3黑客大会上的几个议题》中提到”Attacking Chrome IPC“這個議題,作者覺得該議題最大的亮點...
原文地址:https://mp.weixin.qq.com/s?__biz=MzI5Nzc0OTkxOQ==&mid=2247483837&idx=1&sn=34d3f9eb803f09a45586882f0c6c1...
原文地址:https://www.veracode.com/blog/research/exploiting-jndi-injections-java Java Naming and Directory Interface (JNDI) i...
原文地址:https://www.freebuf.com/vuls/193146.html 從黑箱打到白箱,思路可以學習下 善用Google、github找源碼審計。 前言引用來源:https://www.freebuf.com/vuls/...
原文地址:https://www.freebuf.com/vuls/192876.html 12月20日,國外安全研究員 SandboxEscaper又一次在推特上公佈了新的Windows 0 day漏洞細節及PoC,點選檢視詳情。這是20...
原文地址:https://www.freebuf.com/vuls/192012.html PHP的mt_rand函數作為一個隨機數生成工具在程式中被廣泛使用,但是大家都忽略了一個事實,mt_rand生成的隨機數不是一個真正的隨機數,而是一...
 波波