零基礎學破解-第一集
這系列的文章,基本上不講記憶體結構、組合語言、C/C++等,希望用最簡單的方式 幫助大家能夠快速了解怎麼去破解、逆向。當然,想要學好逆向一定是要去了解記憶體、組合語言、Win32、PE...etc ---------------------...
這系列的文章,基本上不講記憶體結構、組合語言、C/C++等,希望用最簡單的方式 幫助大家能夠快速了解怎麼去破解、逆向。當然,想要學好逆向一定是要去了解記憶體、組合語言、Win32、PE...etc ---------------------...
由資安研究人員Phith0n透過代碼審計小密圈與以往CTF比賽所累積的知識,打造的一個碎片化知識學習平台 - 梧桐百科,目前裡邊有PHP安全、Java安全、Python安全、SQL注入,文章還在陸續更新中,是個不錯的知識學習平台。 透過gi...
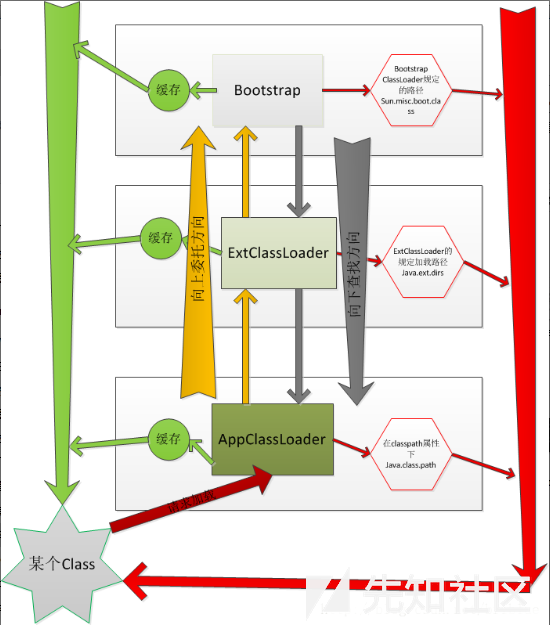
0x00:前言 JSP後門,一般是指文件名以.jsp等後綴結尾的,可運行於Java servlet及相關容器和組件內的通用JSP腳本。 本文主要討論利用Java反射機制和Java類加載機制構造JSP系統命令執行後門,並繞過一般軟件檢測的方法...
0x00 傳統SSRF繞過 傳統SSRF過濾器的方式大致是以下幾個步驟: (1)獲取到輸入的URL,從該URL中提取host (2)對該host進行DNS解析,獲取到解析的IP (3)檢測該IP是否是合法的,比如是否是私有IP等 (4)如果...
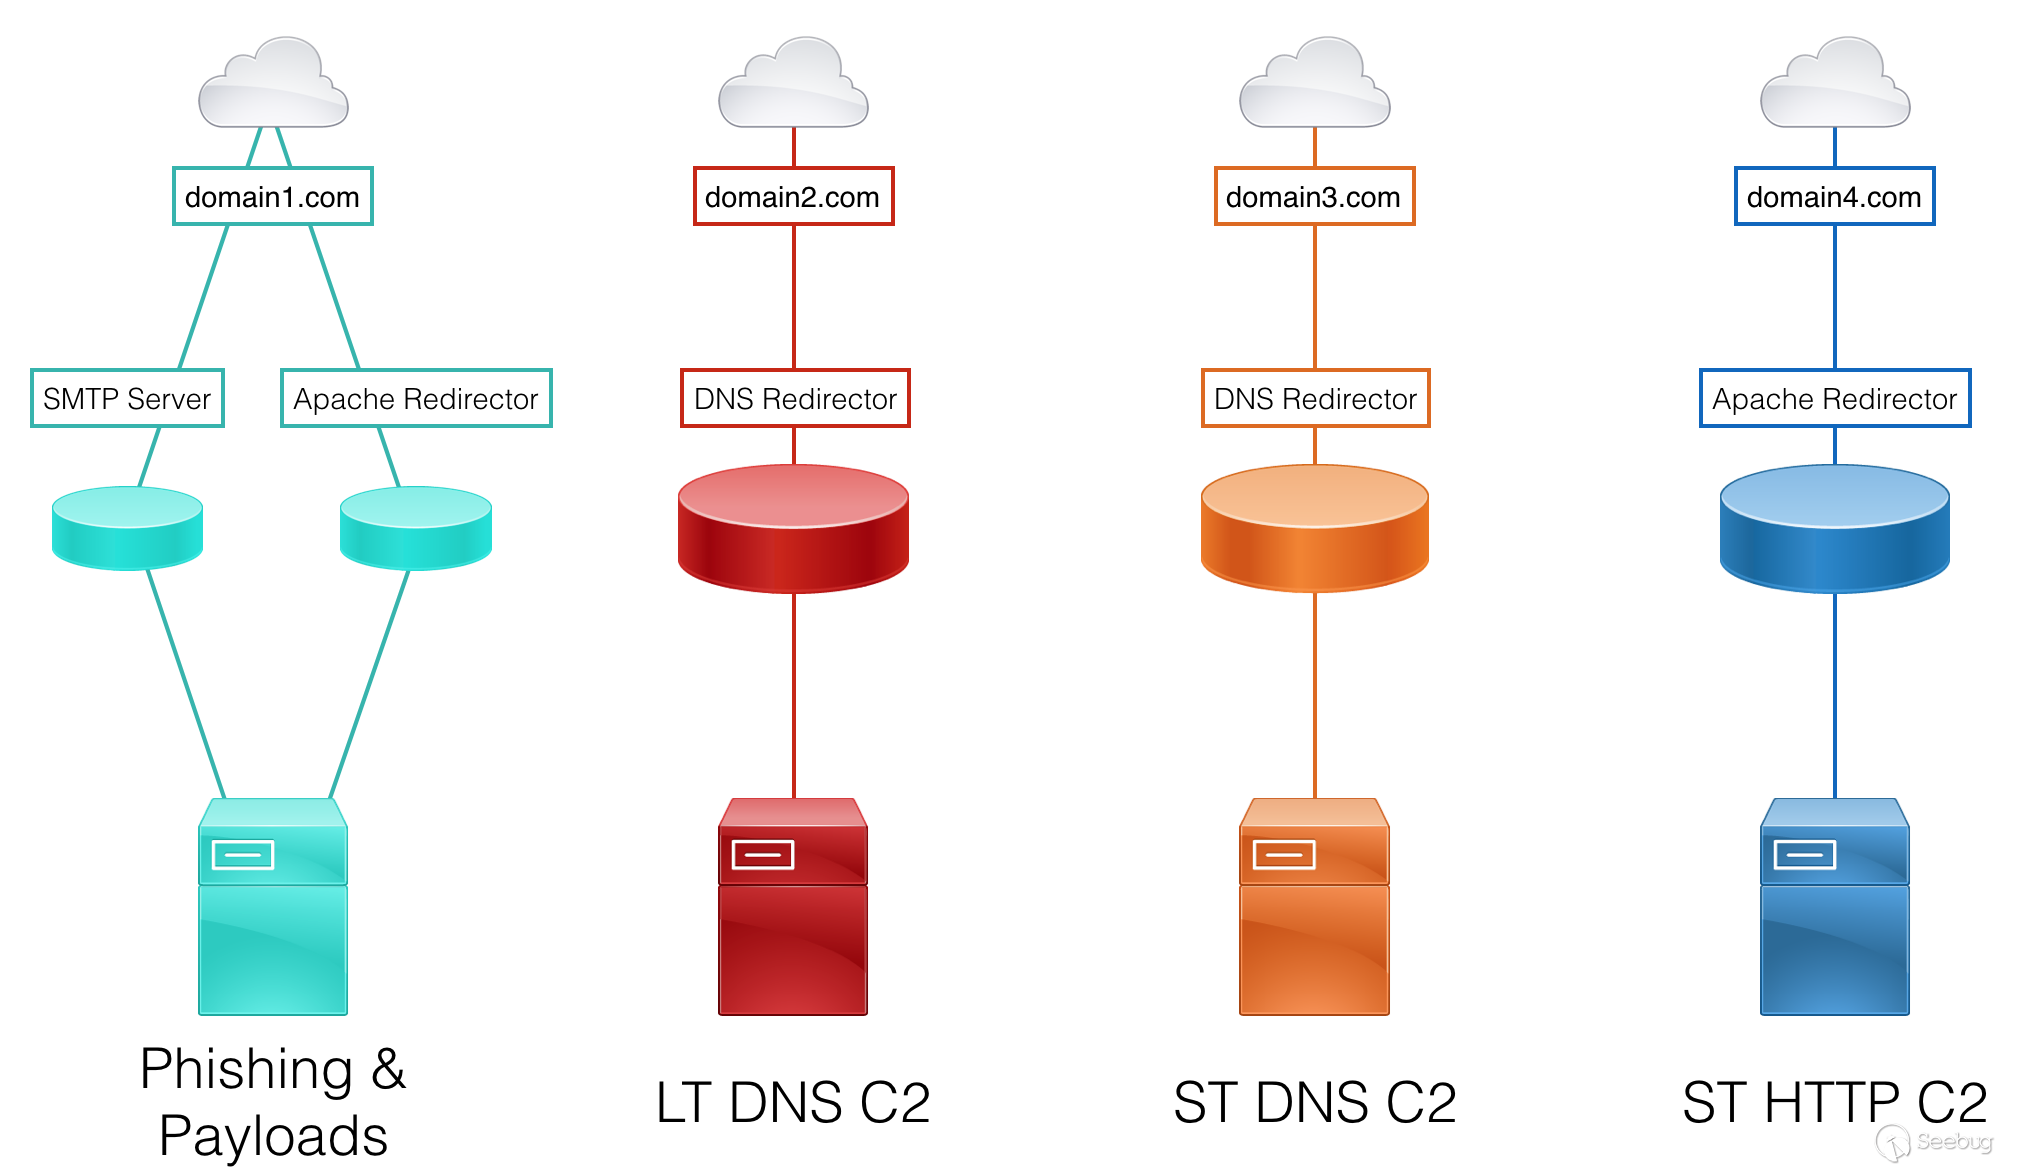
在設計紅隊的網絡基礎設施架構時,要考慮到否能夠提供長期(數週、數月、數年)和穩定的響應服務,這要根據功能來拆分每個資產服務,這一點非常重要。當網絡對抗中的資產服務被(藍隊)發現時,將會造成對方的警覺。 原文出處:https://paper....

據 ArsTechnica 報導,此前在互聯網上被廣泛使用的電子郵件加密方法(PGP 與 S/Mime),已經曝出了兩個嚴重的漏洞,或導致加密電郵在黑客面前暴露無遺。週日晚些時候,一名研究人員警告稱,當前沒有可靠的解決方案,只能建議那些為敏...
簡單來說,JWT就是一個非常輕量級的業務流程管理規範。 該規範允許我們通過JWT在用戶和服務器之間安全可靠地傳遞信息。 JWT通常用於實現前端和後端的解耦,同時,它還可以與Restful API一起使用,用於構建身份驗證機制。 下面,我們以...
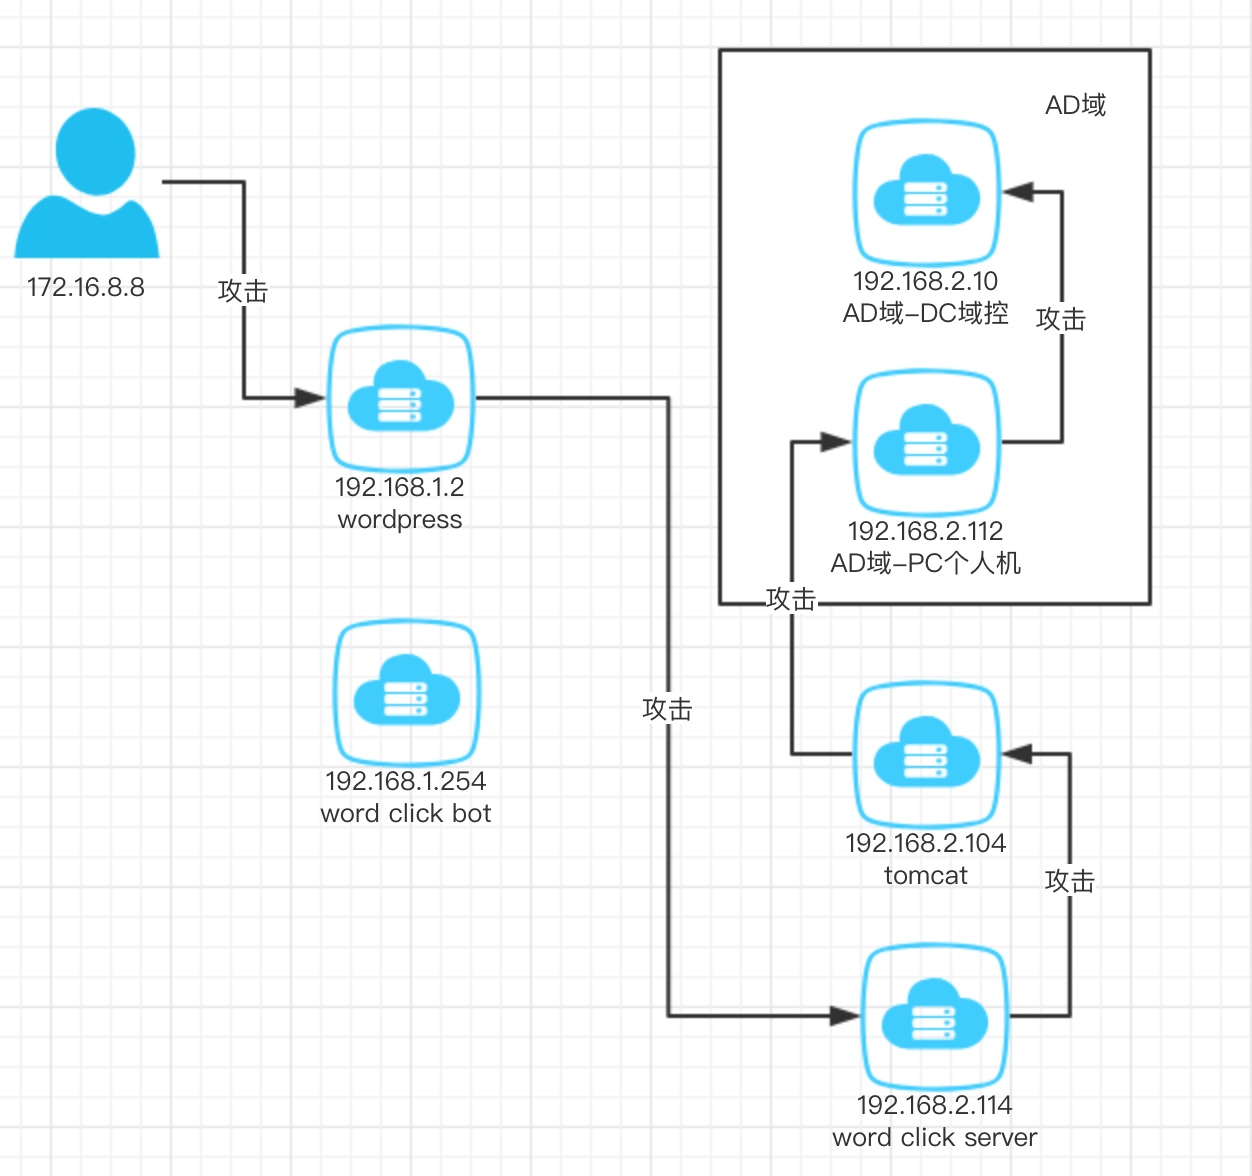
DEFCON China首次於2018 5/11-5/13在中國北京舉辦,趕快來嘗鮮一下其中一道CTF題目吧 原文出處:http://www.cnblogs.com/iamstudy/articles/2018_defcon_china_p...
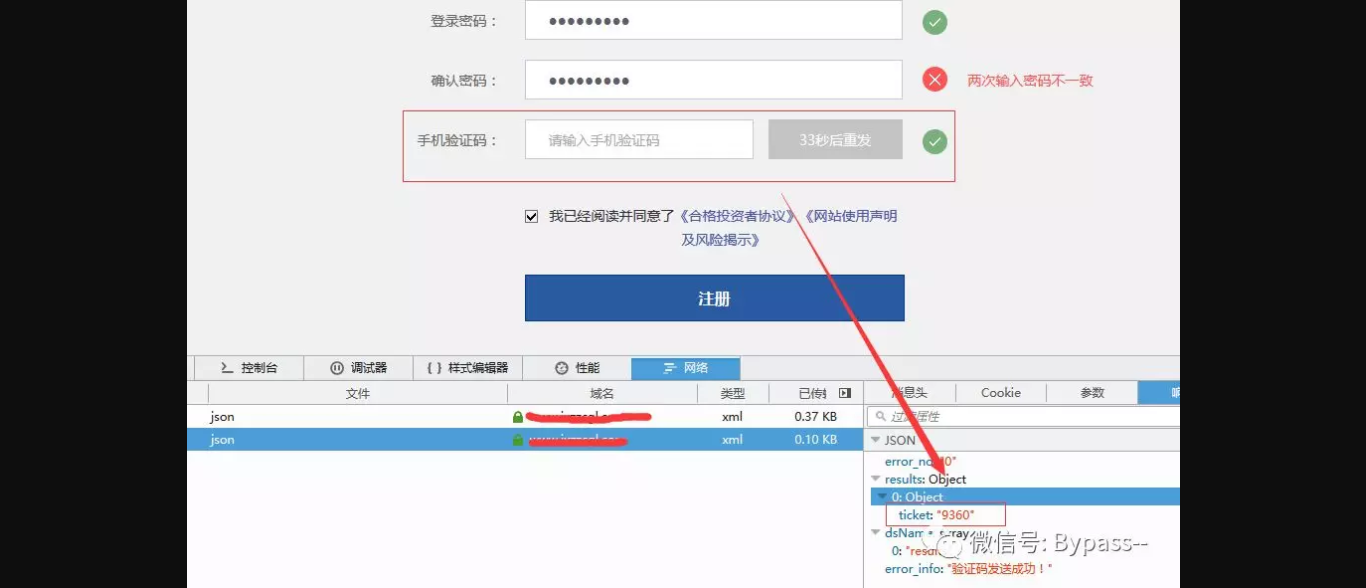
手機驗證碼在web應用中得到越來越多的應用,通常在用戶登陸,用戶註冊,密碼重置等業務模塊用手機驗證碼進行身份驗證。針對手機驗證碼可能存在的問題,收集了一些手機驗證碼漏洞的案例,這裡做一個歸納總結,在測試中,讓自己的思路更加明確。常見的手機驗...
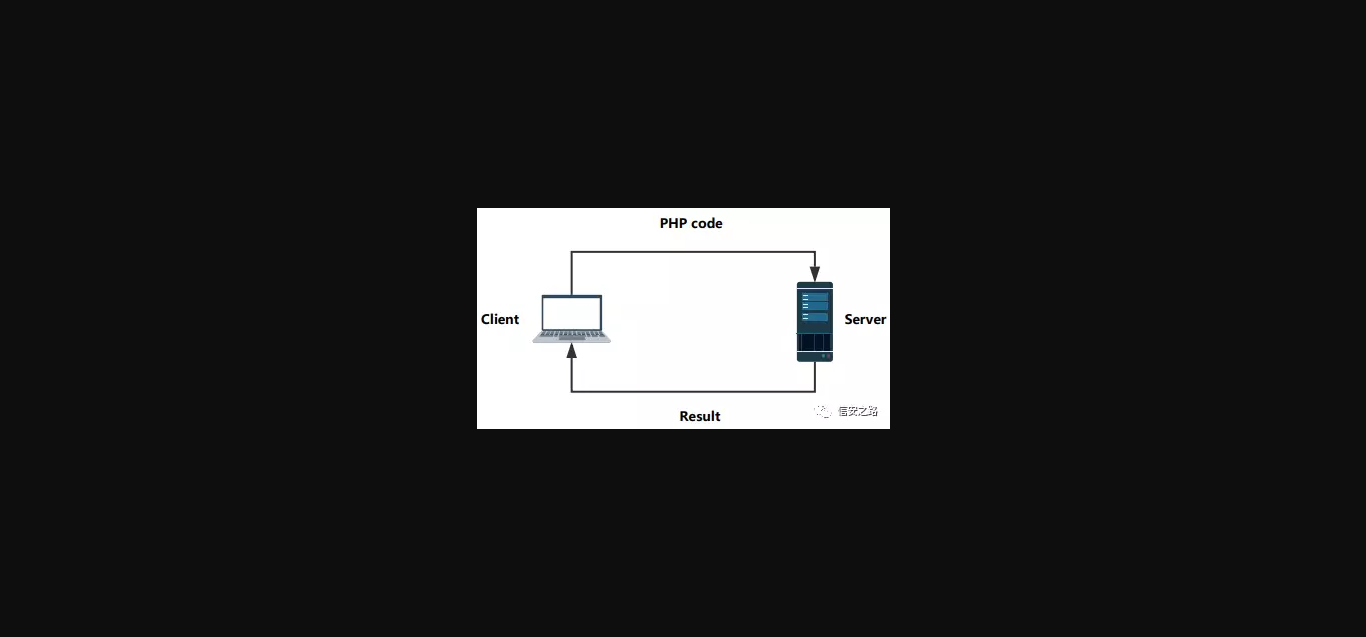
一般的,利用能夠執行系統命令、加載代碼的函數,或者組合一些普通函數,完成一些高級間諜功能的網站後門的腳本,叫做 Webshell。 本篇文章主要探討關於PHP 語言的Webshell 檢測工具和平台的繞過方法,實現能夠繞過以下表格中7 個主...
 波波