SNMP配置文件注入獲取shell
前不久,我在測試一個web應用時,發現可以注入任意內容到SNMP配置文件中,然後利用更新的配置文件來重啟服務;我已經能夠通過web接口修改社區字符串(community string:人類可讀的字符串數據值)並且允許訪問任意IP,我個人感覺...
前不久,我在測試一個web應用時,發現可以注入任意內容到SNMP配置文件中,然後利用更新的配置文件來重啟服務;我已經能夠通過web接口修改社區字符串(community string:人類可讀的字符串數據值)並且允許訪問任意IP,我個人感覺...
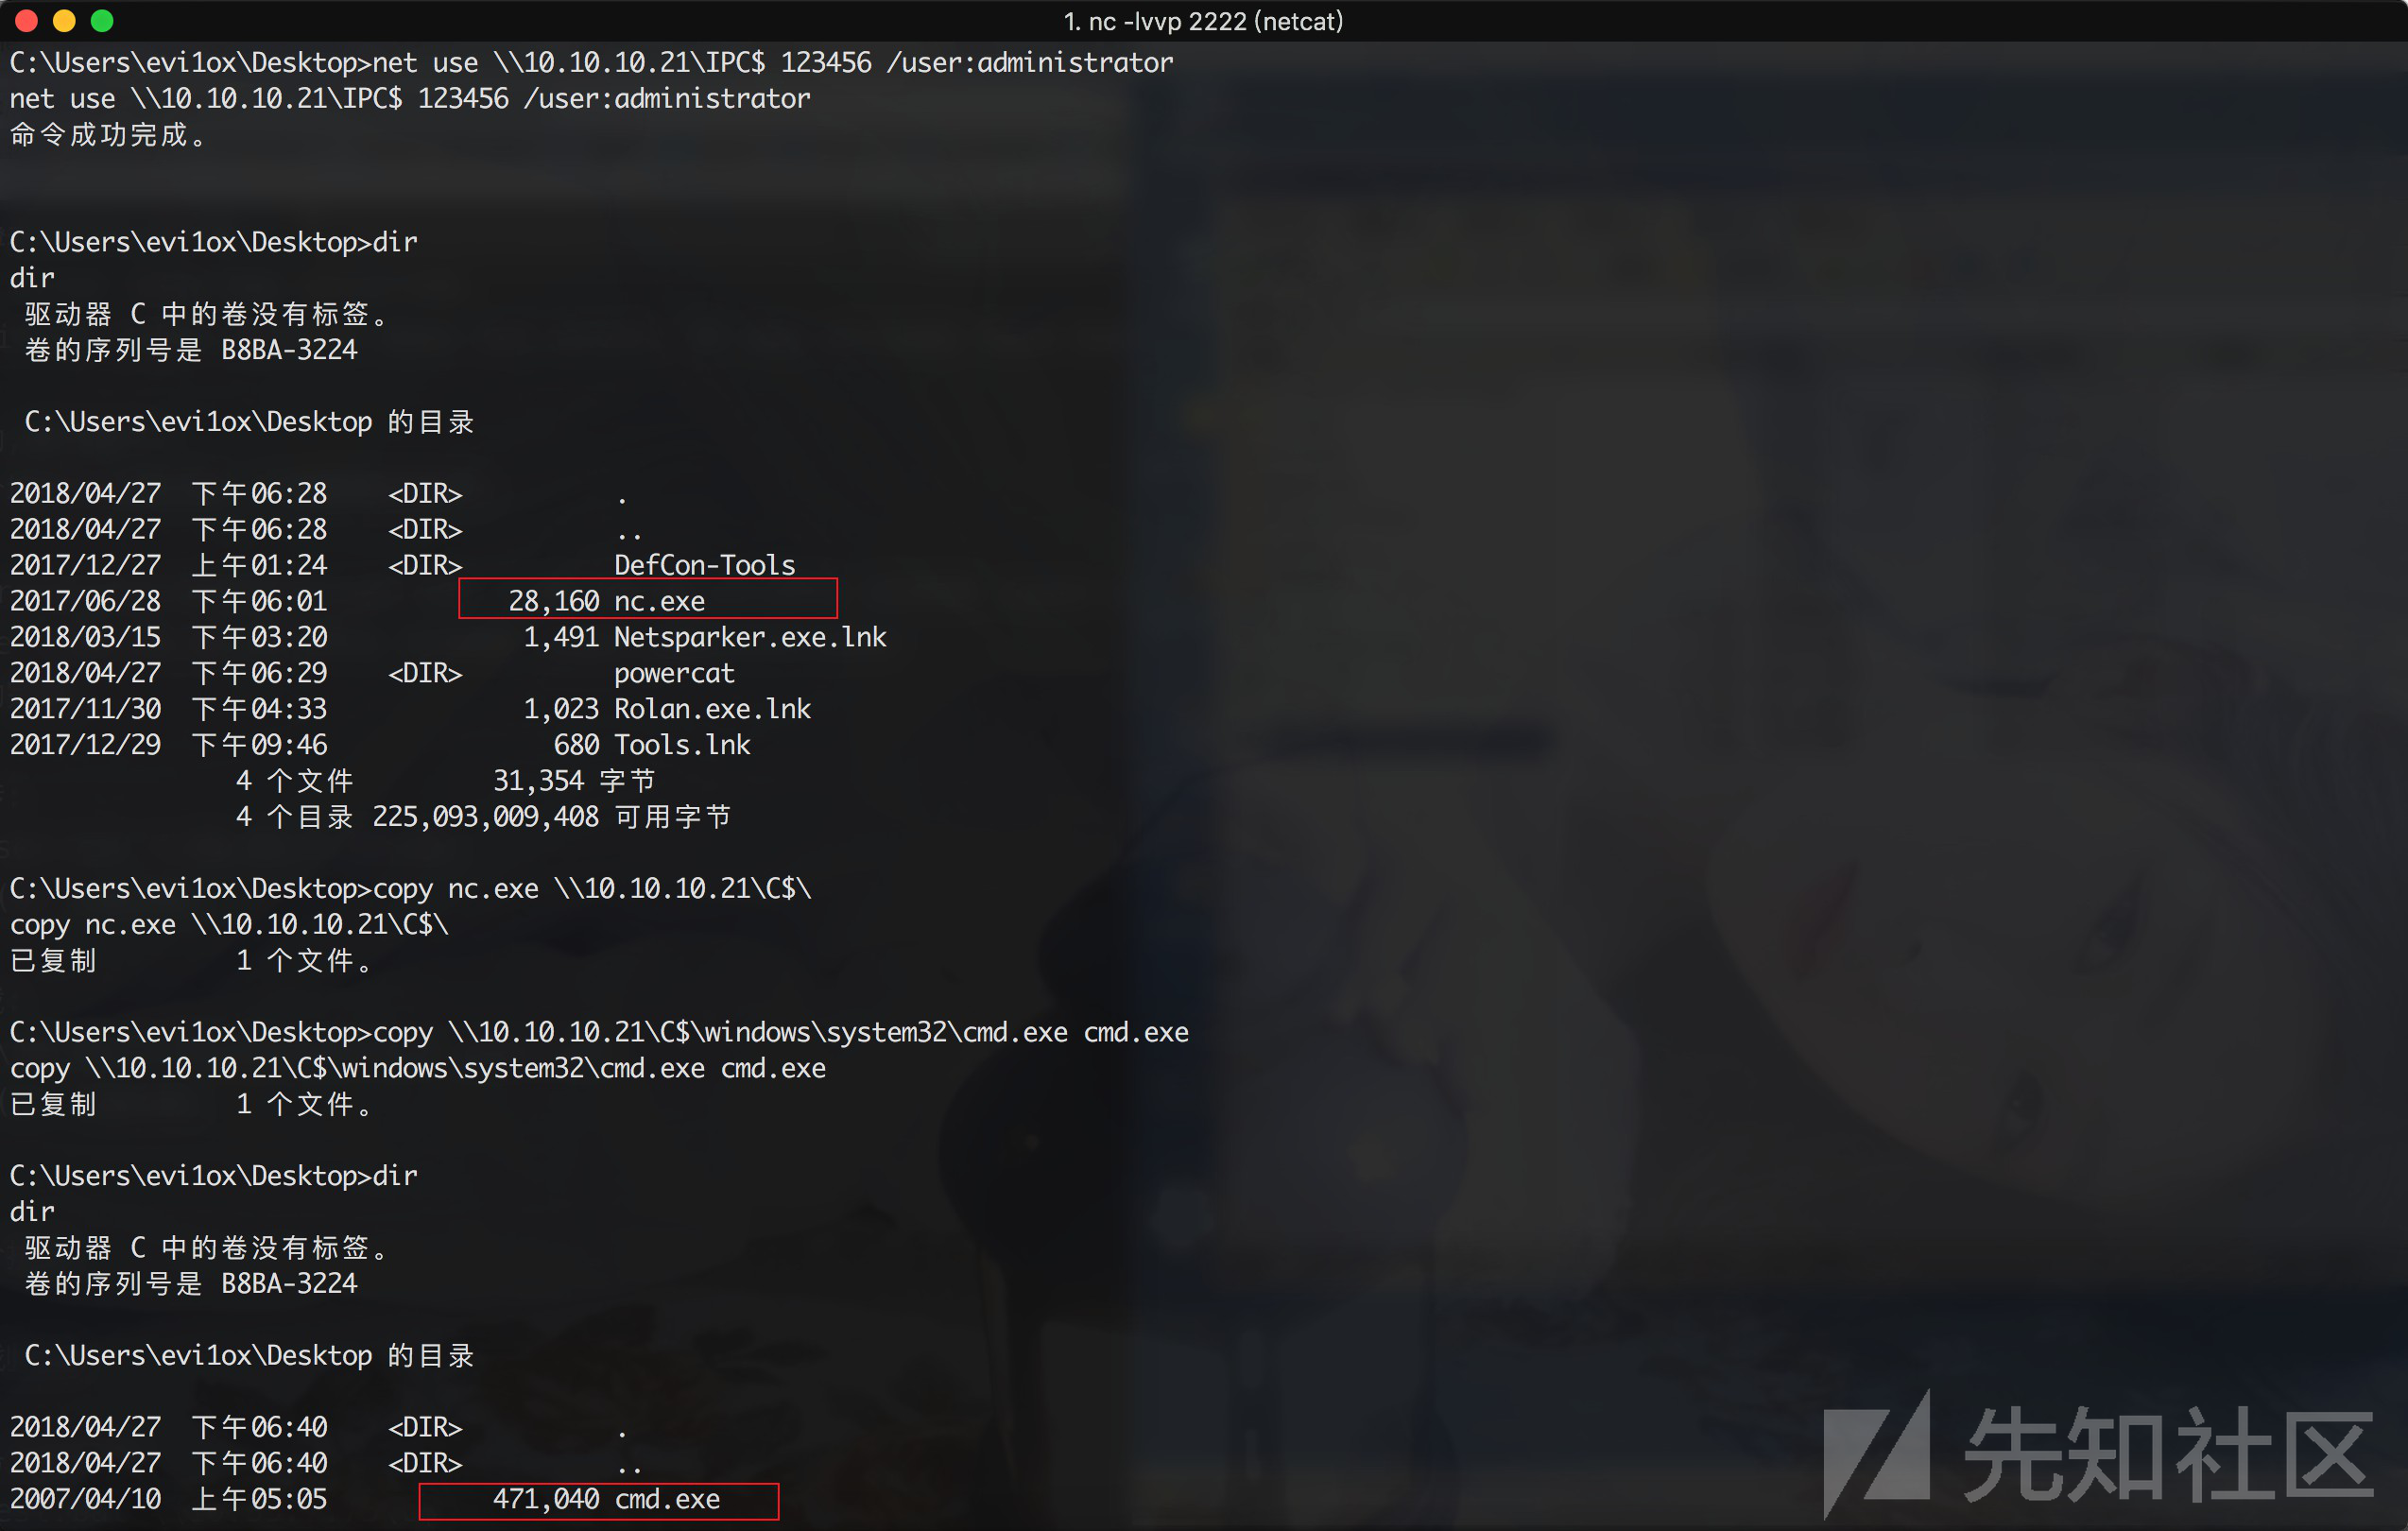
一些內網滲透中用到的方式: IPC$登錄以及文件的上傳與下載 命令執行 原文出處:https://xz.aliyun.com/t/2319 波波觀點:排程任務是攻防雙方都要熟悉的線索 Windows 計劃任務在內網滲透中常被用於遠端命令執行...
前不久BEC漏洞的事情想必大家都了解了,黑客通過這個漏洞給自己刷了兩波天文數字般的BEC幣,想必很多人都流著口水。雖然不能教大家在現實中撈一把,但在虛擬環境下撈一筆還是可以的,順便還能學下區塊鏈、智能合約的部署,說不定以後能用得上,然後走上...
CVE-2018-873X組合拳:深入分析NagiosXI漏洞鏈 在NagiosXI中,我們發現了四個漏洞,這本不足為奇,然而,如果將它們鏈接在一起的話,卻可以構造出一個root級別RCE漏洞,具體利用代碼可在此處找到。換句話說,漏洞鏈接技...
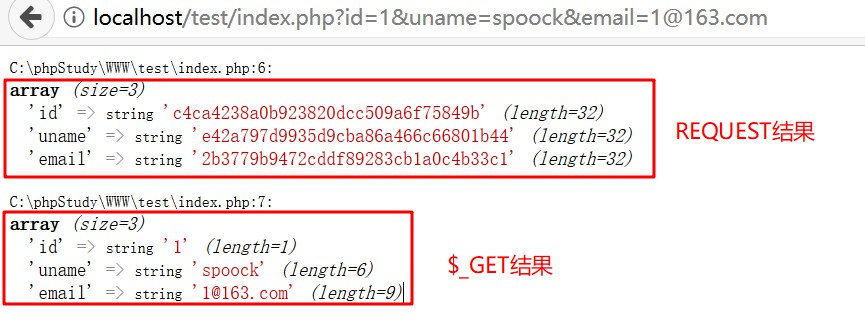
這篇文章主要是要說明的是在PHP中由於對於$_REQUEST的認識不足或者是使用不當而導致的漏洞。目前漏洞類型主要是有兩種,對$_REQUEST認識不足從而導致過濾失效,使用不當則指的存在HPP的漏洞從而導致全局WAF失效,這個漏洞也就是在...
關於link標籤,一個大家非常熟悉的特性就是prefetch,在以前CTF的XSS題目中,prefetch往往是我第一個使用的payload,因為他幾乎不被過濾,在Chrome中可以無視CSP策略並且可以第一時間得到管理員的UA和refer...
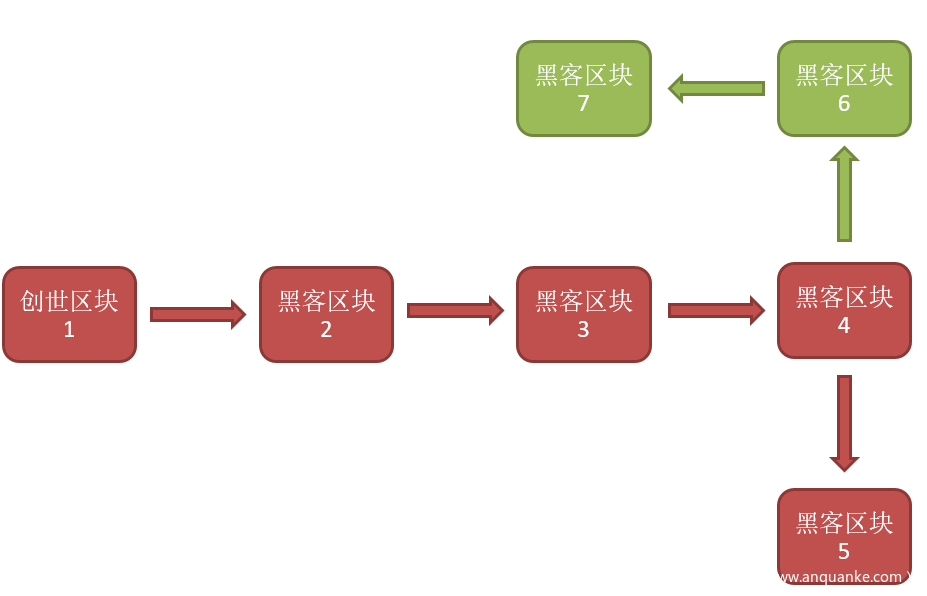
區塊鏈存在多種攻擊形式: 51%攻擊 扣塊攻擊 雙重花費攻擊 自私採礦攻擊 日蝕攻擊 原文出處:https://www.anquanke.com/post/id/105835 ------------------- 如果你認同支持我們每日分...

在日常滲透中,我們會遇到時間延遲盲注的場景,那麼如何提高注入的速度,快速的達到注入的效果就是我們白帽子要關注的問題了。於此,筆者收集了網上三種加快時間延遲注入的方法供大夥審閱。 原文出處:http://www.ch1st.cn/?p=44 ...
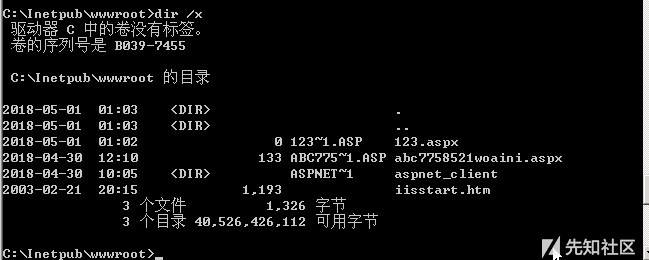
對Web應用進行安全測試時,我們常常需要猜測網站的結構與目錄,若能得到網站詳盡的拓撲結構,得到重要的目錄名,文件名信息,可以為我們後續的測試創造良好的基礎。 在Linux下,我們並沒有特別好的辦法,只能嘗試去識別應用指紋,或者是暴力枚舉,這...
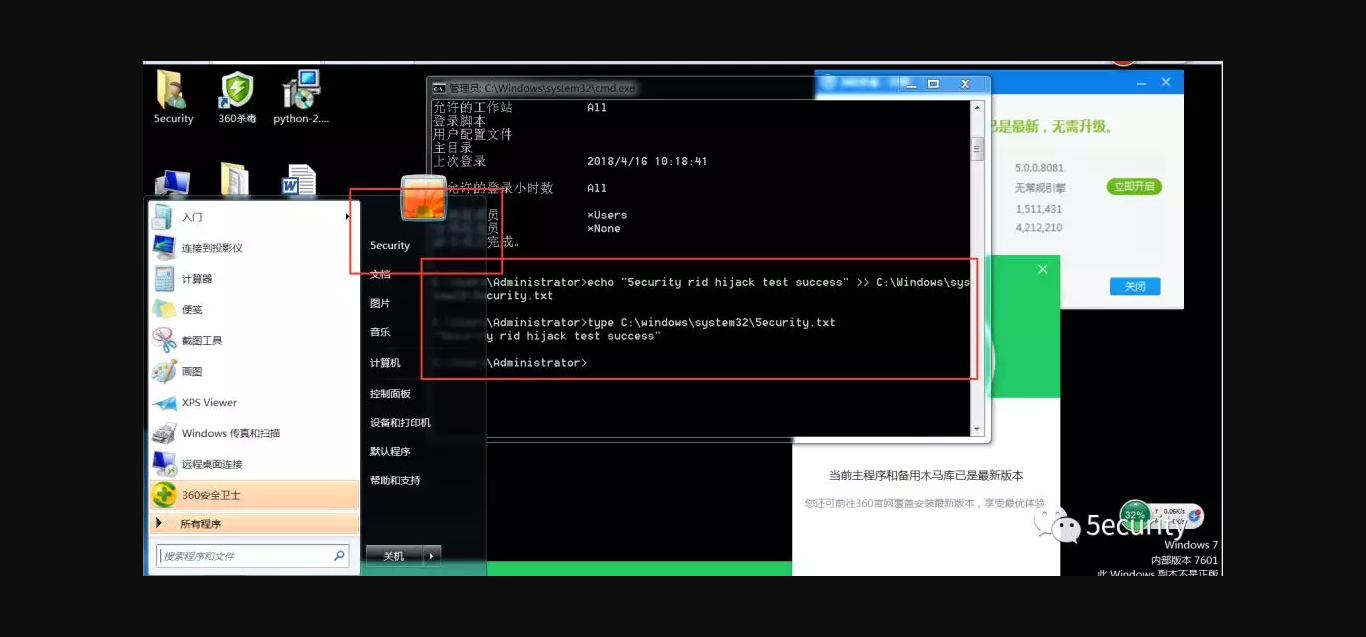
今天給大家分享的是一個Msf框架中關於後滲透階段的模塊,這個模塊有趣的地方在於,它在某種程度上來說是完全隱形的。開發者把這種技術叫做Windows Rid劫持。 原文出處:https://mp.weixin.qq.com/s/i4BpvDf...
 波波